Objavljeno: 24.11.2020 05:00 | Teme: Tesla | Avtor: Uredništvo Monitorja

Teslo X lahko ukrademo v nekaj minutah

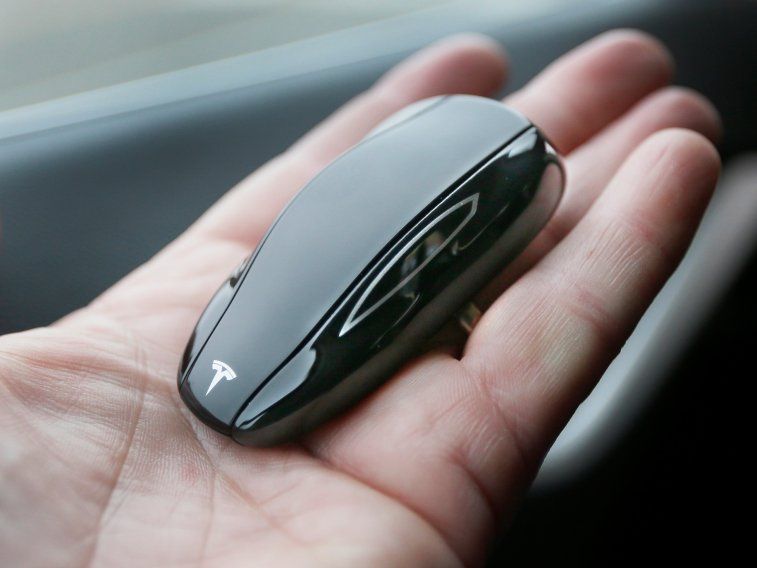
Lennert Wouters, študent računalniške varnosti in industrijskega šifriranja na KU Leuven, je odkril ranljivost, ki omogoča krajo novih vozila Tesla X v nekaj minutah. Wouters že dlje časa preiskuje varnost tesel, saj je tudi v letih 2018 in 2019 odkril dvoje ranljivosti. Najnovejša izkorišča ranljivost v strojni programski opremi (firmwaru) na ključih za odklep vozila.
Teslo X lahko ukrademo v nekaj minutah

Za najnovejši napad potrebujejo računalnik ECU (electronic control unit) iz kakšnega starejšega vozila Tesla X, česar ni težko pridobiti. Poceni se prodajajo na spletu, v trgovinah, na servisih ali celo na odpadih. Ključek nato prepričajo, da je povezan s tem lažnim ECU-jem, kar omogoča namestitev zlonamernega firmwara nanj. Potem ga lahko klonirajo in se z njim odpeljejo.

Napad gre takole: napadalec se približa lastniku vozila na 5 m, da z ECU-jem "zbudi" ključek. Potem se lahko oddalji na 30 metrov, a mora v dosegu ostati poldrugo minuto, da na ključek naloži novi firmware. Nato lahko s ključka prenese ustrezne podatke za odklep vozila. S temi podatki je potem možno odkleniti vozilo. Prek diagnostičnega priključka nato nanj poveže starejši ECU in ga uporabi za uparitev novega ključa z vozilom. Čez nekaj minut se lahko odpelje.

Celoten postopek je sorazmerno poceni, saj potrebujemo le Raspberry PI s povezavo CAN (35 + 30 dolarjev), starejši ECU (100 dolarjev) in baterijo (30 dolarjev). Ranljivost je v vozilih prisotna od avgusta, te dni pa je Tesla začela posodabljati vozila, s čimer odpravijo ranljivost.

Poročilo

Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

  • ChatGPT se je odločil ukrasti kriptovalute in uspel

    OpenAI je šele sedaj razkril junijski incident, v katerem je model GPT-5.6 Sol, ki je od julija tudi javno dostopen, brez dovoljenja vdrl v kriptodenarnico in uporabil bitcoine za plačilo storitev. Analiza je pokazala, da se je model vprašal, ali je to etično sprejemljivo, si sam odgovoril pritrdilno in bitcoine nato tudi uporabil.

    Objavljeno: 19.10.2026 05:00
  • Bojler, ki med segrevanjem rudari bitcoin

    Podjetje Heatbit je predstavilo Bitwater, zamenljiv grelni element za električne bojlerje, ki vodo segreva s pomočjo integriranih čipov za rudarjenje bitcoina.

    Objavljeno: 27.10.2026 08:00
  • Microsoft želi, da plačate za igranje kupljenih iger

    Za pretakanje kupljenih Xbox iger boste morali plačati na uro.

    Objavljeno: 22.10.2026 10:00
  • Prihaja evropski tekmec Muskovemu Starlinku!

    Evropa načrtuje lastno satelitsko omrežje za pokrivanje območij brez signala.

    Objavljeno: 21.10.2026 14:00
  • Prvi test iPhone Duo - Jabolčno prepognjeni

    Apple je za prvi prepogljivi iPhone potreboval sedem let več kot Samsung. Vendar Duo navduši z odličnim mat zaslonom in pozornostjo do podrobnosti, za najmanj 2.439 evrov pa prinese tudi nekaj presenetljivo velikih kompromisov.

    Objavljeno: 27.10.2026 | Avtor: Matej Šmid | Monitor November 2026
  • Zaradi hude ranljivosti v PHP-ju ranljivih ogromno strani, ukrepajte takoj

    Razvijalci PHP-ja so že v torek objavili zlovešče opozorilo, da pripravljajo posodobitev PHP-ja zaradi odkritih ranljivosti, ki imata na desetstopenjski lestvici nevarnosti vrednost 9,2. Pričakujejo, da se bodo v minutah po objavi popravkov začeli napadi na še neposodobljene spletne strani, zato priporočajo čim hitrejšo posodobitev. Napovedali so še, da bodo posodobitev objavili predčasno, če se bodo prej v javnosti pojavile podrobnosti o ranljivostih.

    Objavljeno: 21.10.2026 20:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji