Nevarnost iz prihodnosti
Zadnji dve leti poslušamo o postkvantnem šifriranju, ki je odporno na kvantne računalnike, četudi so ti danes še vedno v plenicah. A grožnja je realna, rešitve pa so matematiki pripravljali več desetletij. Pred nami je še najtežji korak – njihova uvedba v vsakdanje življenje. K sreči vam doma ni treba storiti nič drugega kot prebrati kakšen članek, denimo tega. Povsem drugače bo v organizacijah in podjetjih.
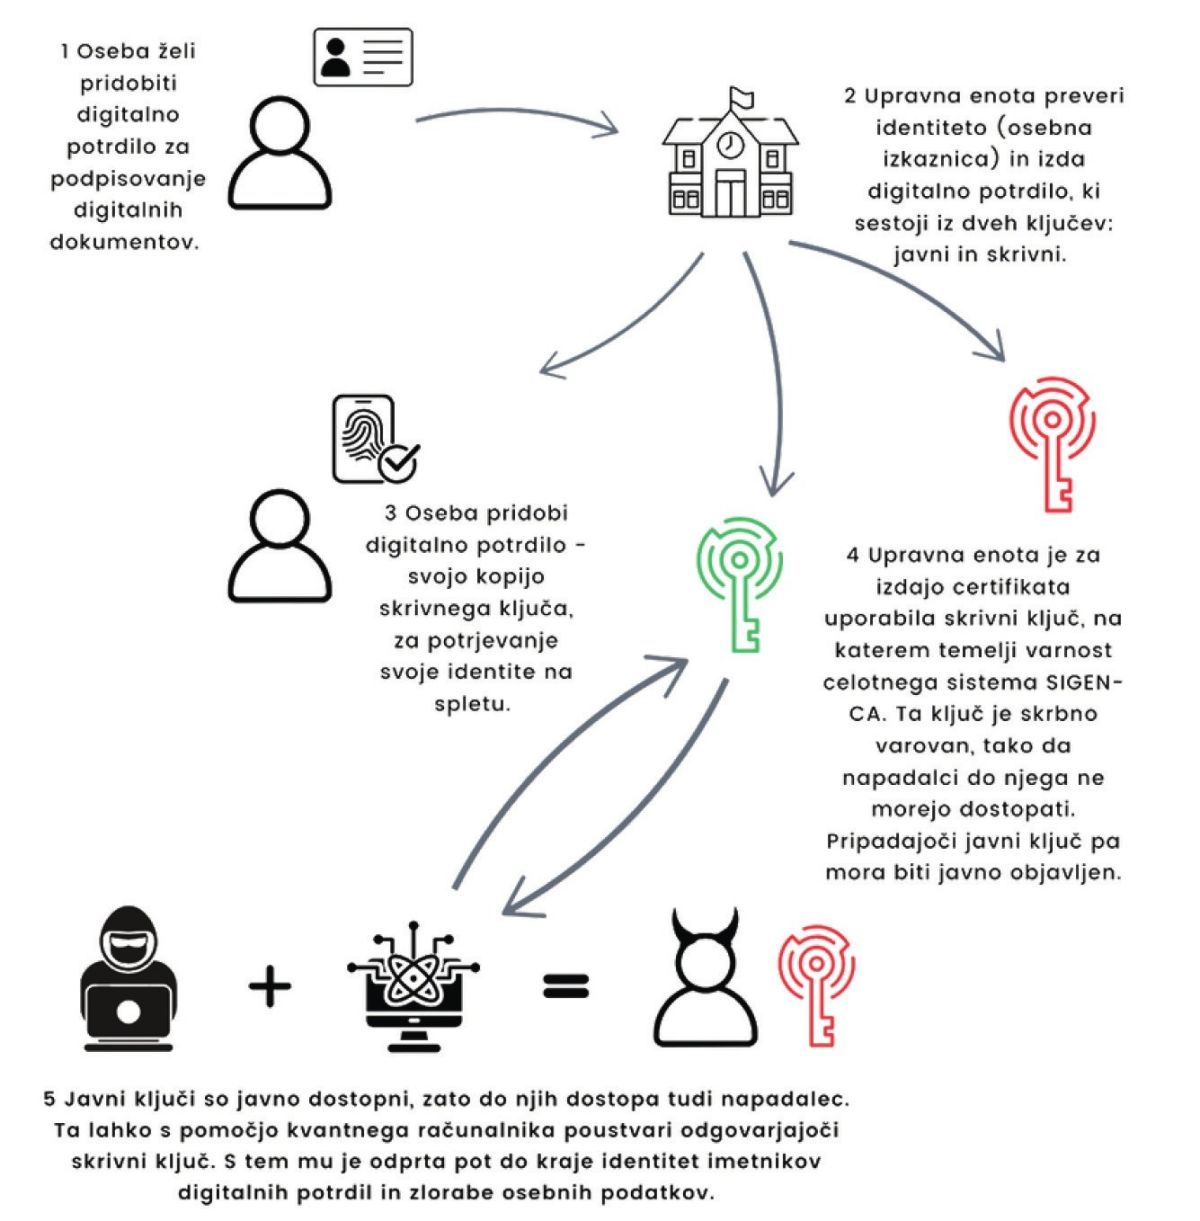
Prikaz potencialnega napada na infrastrukturo javnih ključev. Slika: Varna digitalna prihodnost v dobi kvantnih računalnikov, URSIV, april 2026
V filmu Tenet poskušajo ljudje iz prihodnosti uničiti sedanjost oziroma svojo preteklost, domnevno iz maščevanja zaradi ekološke katastrofe, ki smo jo povzročili, oziroma da bi rešili sebe. Premisa je seveda znanstvenofantastična, a v računalniškem svetu se povsem utemeljeno bojimo, da bo razvoj tehnologije v bližnji prihodnosti razdrl eno ključnih načel (oziroma v angleščini prav – tenet) sedanjega interneta: da je šifrirana komunikacija varna in bo takšna tudi ostala.
Praktično ves internetni promet dandanes je šifriran, pogosto celo večkrat. Že brezžična povezava med računalnikom ali telefonom in usmerjevalnikom je šifrirana, enako velja tudi za nadaljnjo komunikacijo s spletnimi stranmi. Čeprav za ogled rezultatov nogometnega prvenstva šifriranje ni ključnega pomena, pa je v številnih drugih primerih zelo zaželeno ali celo nujno.
Elektronsko bančništvo, elektronska pošta, dostop na daljavo, odklepanje ključavnic prek interneta in še številna druga opravila ali storitve temeljijo na zaupnosti komunikacije. Šifriranje ni neki bavbav, s katerim bi zlikovci skrivali svoje nečedne nakane, temveč nujni pogoj za normalno delovanje modernega digitaliziranega sveta.
Stanje v Sloveniji
VSloveniji obstaja obsežna državna infrastruktura zaupanja, ki jo upravlja Državni center za storitve zaupanja (SI-TRUST). V vsakdanjem življenju uporabljamo oddaljeno digitalno podpisovanje in centralno prijavo (SI-PASS) ter še kopico drugih storitev, kot so časovni žigi, digitalna potrdila itd. SI-TRUST ima več kot sto priključenih storitev, ki segajo vse od eDavkov do komunikacije z zdravstvenim sistemom.
Politika SI-PASS-CA 3.0 javno navaja algoritme RSA-SHA 256, RSA--SHA384, RSA-SHA512, ECDSA, RSA-3072 in RSA-4096. Korensko potrdilo SI-TRUST Root uporablja 3.072-bitni RSA, poteče pa leta 2037. Tudi elektronska osebna izkaznica ima čip, na katerem je 384-bitni ključ ECC. To so vse kvantno ranljivi algoritmi.
A v prihodnosti je pričakovati premik. Urad za informacijsko varnost (URSIV) je aprila letos objavil gradivo o prehodu v postkvantno kriptografijo, v katerem vsem zavezancem po zakonu o informacijski varnosti priporoča začetek aktivnosti za prehod na postkvantno šifriranje. Gre za simpatičen dokument, v katerem obdelajo osnove od kvantnih računalnikov in kubitov do poteka kvantnih napadov.
Organizacijam priporočajo, da popišejo kriptografske rešitve, ki jih uporabljajo, da bodo imele pregled, kaj sploh morajo nadgraditi in zaščititi. Popis vključuje identifikacijo algoritmov, analizo podatkovnih tokov, oceno življenjske dobe podatkov in preverjanje odvisnosti.
Da se šifrirni algoritmi sčasoma razvijajo, ni nič nenavadnega. V številnih so v preteklosti odkrili kakšno ranljivost, ki je bistveno olajšala razbijanje, torej dešifriranje, ko se je o njej razvedelo. Tak primer sta šifrirna algoritma DES in RC4 ter zgoščevalni funkciji MD5 in SHA-1, ki so danes trivialno zlomljivi, zato se ne uporabljajo več. Namesto njih se danes v veliki meri uporabljata AES-256 za simetrično šifriranje in RSA-4096 za asimetrično šifriranje (javno-zasebni ključ), ki s klasičnimi računalniki po doslej znanih podatkih v doglednem času nista zlomljiva. Dogledni čas je v tem primeru vse, kar je manj od starosti vesolja, torej za človeške razmere za vedno. A vse to se lahko zelo kmalu spremeni.
Kaj pomeni šifrirati
Preprosto povedano je šifriranje pretvorba jasnega besedila (plaintext) v nerazumljivo zaporedje, ki ga je praktično mogoče razvozlati le z ustreznim ključem. Za šifriranje torej potrebujemo izvirno besedilo (oziroma podatke), šifrirni algoritem in ključ. Način šifriranja, torej algoritem, je znan, pa to ne sme ošibiti šifriranja, saj želimo matematično varnost (security by design), ne varnost zaradi skrivanja (security through obscurity). Skrbno moramo varovati le ključ.
Na internetu varnega kanala za prenos podatkov ni, zato ključa ne moremo poslati po takem kanalu. Namesto tega se uporablja asimetrično šifriranje, kjer sta ključa za odklep in zaklep različna. Par ključev imenujemo zasebni in javni ključ. Svoj javni ključ damo na vpogled vsakomur, da z njim zašifrira podatke, ki nam jih želi poslati, saj jih bo odklenil le zasebni ključ, ki ga nima nihče drug. Tovrstno šifriranje je sicer sorazmerno počasno in močno poveča količino podatkov, ki jih prenašamo (overhead), zato moderni sistemi uporabljajo trik. Za prenos podatkov se uporablja običajno simetrično šifriranje, kjer je ključ isti, a si ga pošiljatelj in prejemnik izmenjata varno. Asimetrično šifriranje povezave torej vzpostavita le na začetku, da si varno izmenjata simetrični ključ.
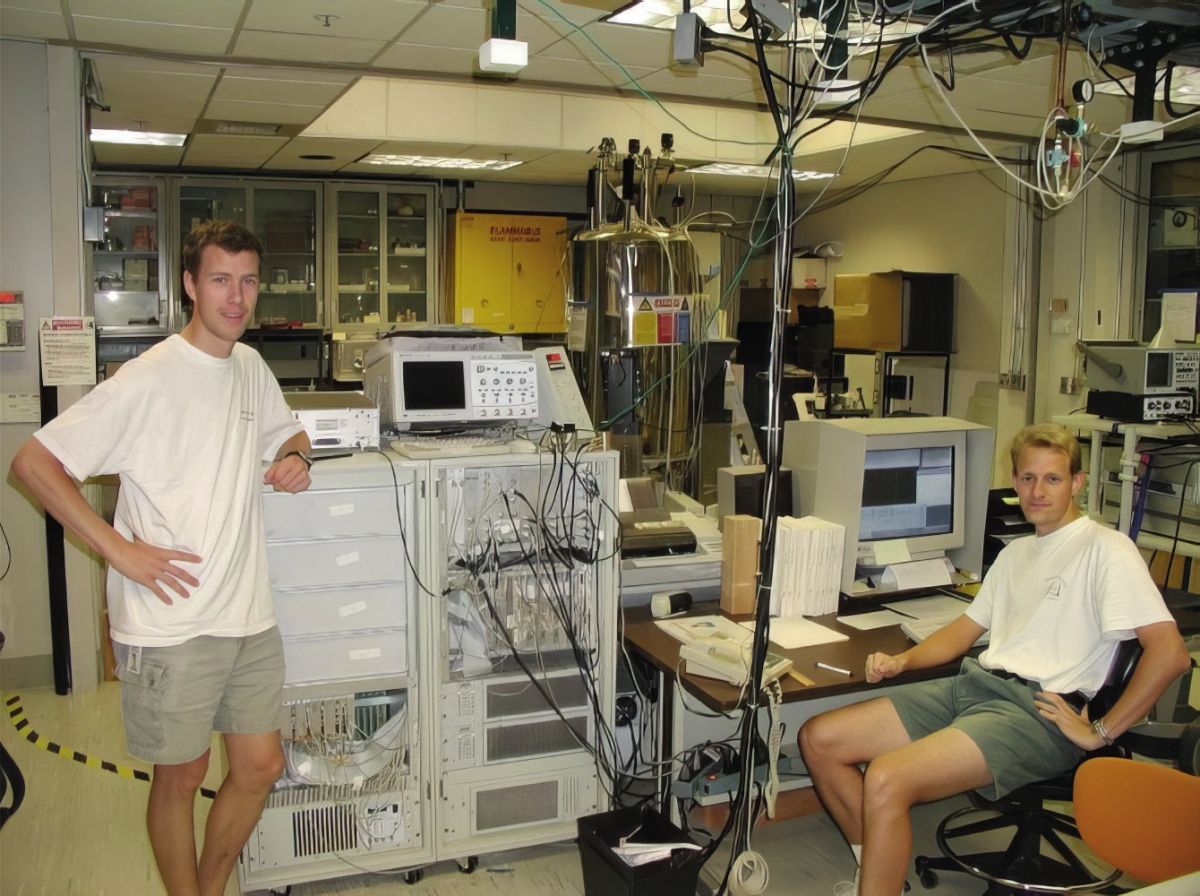
Lieven Vandersypen (levo) in Matthias Steffen sta leta 2001 faktorizirala število 15 na kvantnem računalniku. Slika: IBM
Šifrirana sporočila niso matematično nezlomljiva, le praktičnih načinov za preizkus vseh mogočih kombinacij (ali njihove podmnožice, če poznamo kakšno ranljivost ali trik) v doglednem času ni. Definicija doglednega časa je izmuzljiva, priročna ocena pa je starost vesolja. Če obstaja 2256 mogočih ključev za AES-256, je to 1077. Četudi bi jih preverjali več milijard na sekundo, ne bi v 14 milijardah let preverili niti trilijoninke vseh. Prav zato je AES-256 tako priljubljen simetrični algoritem, saj je obenem še hiter in računsko nezahteven.
Brat dvojček
Ko govorimo o šifriranju, imamo pogosto v mislih zaščito dokumentov pred nepooblaščenim branjem, a to je le polovica zgodbe. Z istimi algoritmi poteka tudi digitalno podpisovanje dokumentov. Kvalificirani digitalni podpisi imajo danes enako stopnjo zaupanja kot klasični podpisi; z njimi se sklepajo pogodbe, odrejajo nalogi za prenose denarja, jamči se za varnost programske opreme pred namestitvijo in podobno. Če algoritmi, ki vse to omogočajo, odpovejo, podpisi postanejo nezanesljivi.
Izolirane incidente smo v preteklosti videli že večkrat. Ko velikemu podjetju pobegne zasebni ključ, lahko hekerji v njegovem imenu podpisujejo zlonamerno programsko opremo, ki se potem lažje namešča na varovane sisteme. Zloglasni Stuxnet, ki je leta 2010 sabotiral iranske centrifuge za bogatenje urana, se je lažje širil, ker je bil podpisan s certifikati podjetja Realtek Semiconductor. Leta 2022 so hekerji v napadu na Nvidio izmaknili dva podpisna certifikata, ki sta bila šifrirana, a Nvidia ni ničesar prepustila naključju in ju je takoj preklicala. V teh primerih algoritem za šifriranje ni bil zlomljen, a lokalne posledice so bile enake. Predstavljajmo si, kaj bi se zgodilo, če bi hekerji nenadoma dobili vse podpisne ključe. Točno s tem grozijo kvantni računalniki iz prihodnosti.
Kaj je težko
Šifriranje RSA temelji na dejstvu, da je množenje števil neprimerljivo enostavnejši problem kot iskanje deliteljev oziroma faktorizacija (glej okvir). Računalnik tako pri izdelavi parov zasebnega in javnega ključa vzame dve ustrezno veliki praštevili in ju zmnoži, iz česar pridobi ključa. Da je obratna operacija težka, a ne nujno neizvedljiva, priča natečaj iz leta 1977. Martin Gardner je aprila 1977 v reviji Scientific American objavil 129-mestno število in matematično občestvo izzval, naj ga faktorizira. To je uspelo šele leta 1994, pri projektu pa je sodelovalo več kot 1.600 računalnikov približno 600 prostovoljcev.
Podoben primer je bil tudi RSA Factoring Challenge, ko je RSA Laboratories leta 1991 objavil seznam števil, ki so imela od 100 do 617 decimalnih mest. Do danes so bila faktorizirana števila, ki imajo največ 260 mest. Nazadnje je Eric Lu 3. septembra letos zlomil 260-mestno število. Vsa večja števila ostajajo neznanke, kar priča o tem, da je zelo verjetno tudi šifriranje z njimi varno. Števila v tem izzivu so seveda samo primer, pri dejanskem šifriranju računalnik vsakokrat ustvari sveži produkt dveh praštevil. Preverjanje, ali je neko sorazmerno majhno število (npr. 1.024-bitno) praštevilo, je hitro rešljiv problem, iskanje faktorjev v sestavljenih številih pa izjemno težko.
Kvantna prikazen
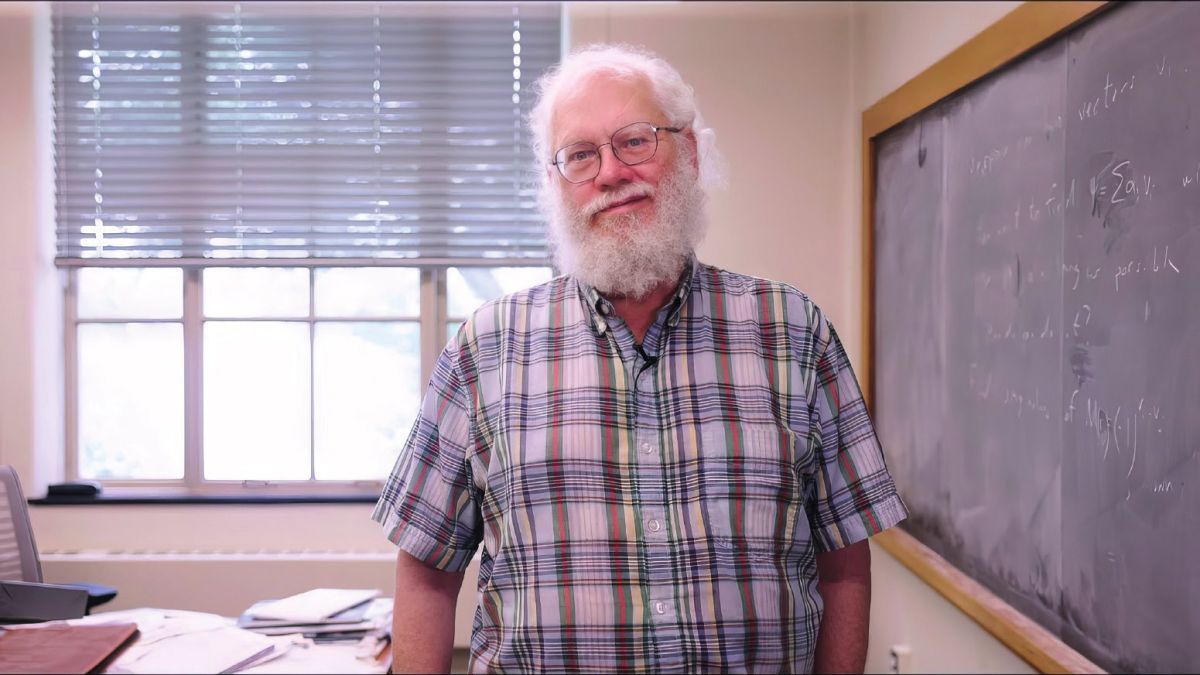
Varnost RSA bi se sesula v trenutku, ko bi poznali enostaven in hiter način za faktorizacijo. In prav to se je zgodilo leta 1994. Ameriški informatik Peter Shor je predstavil algoritem za kvantne računalnike, ki omogoča faktorizacijo števil. Kvantni računalniki, o katerih podrobneje pišemo v okviru, se namreč od klasičnih razlikujejo v pomembni podrobnosti. Niso zgolj računalniki, ki lahko hitreje izvajajo poljubne operacije, temveč za svoja opravila potrebujejo kvantne algoritme. Hitrejši so le pri opravilih, za katera takšni algoritmi obstajajo, mednje pa od leta 1994 sodi tudi faktorizacija.
Peter Shor je leta 1994 odkril kvantni algoritem za faktorizacijo, ki je iz kvantnih računalnikov naredil sovražnike klasičnega šifriranja.
Precej časa je šlo le za teoretični strah, saj kvantnih računalnikov ni bilo. Leta 2001 so raziskovalci s Stanforda in iz IBM-a prvikrat v praksi izvedli Shorov algoritem, s katerim so izračunali faktorja števila – 15. Čeprav se zdi rezultat otroško preprost, gre za pomemben dosežek. Pokazali so, da Shorov algoritem deluje tudi v praksi, potrebujemo le dovolj velike kvantne računalnike. Do danes smo pri faktorizaciji napredovali do 35 = 5 · 7, kar še vedno ne deluje zelo nevarno za RSA. Omenimo še rezultat 549,755,813,701 = 712,321 · 771,781, ki so ga v Zürichu dobili z emulacijo Shorovega algoritma na grafičnih procesorjih (GPU).
RSA ni edini klasični šifrirni algoritem, ki ga lahko kvantni računalniki zlomijo. Shorov algoritem poleg faktorizacije učinkovito rešuje tudi problem diskretnega logaritma, kjer se sprašujemo, katera potenca nekega števila daje iskani ostanek pri deljenju z drugim številom (npr. 5x mod 23 = 8, odgovor je 6). Na težavnosti te operacije temelji Diffie-Hellmanov algoritem (DH), ki se uporablja za varno ustvarjanje skupnih skrivnosti. Z DH lahko akterja skupaj ustvarita skrivnost, ki je znana le njima, obenem pa se nikoli ni prenesla prek interneta. Tudi podpisovanje z uporabo diskretnega logaritma (DSA) je enako ranljivo. Shorov algoritem je učinkovit tudi pri različici DH, ki diskretni logaritem uporablja na eliptičnih krivuljah (ECDH), ter pri uporabi eliptičnih krivulj za podpisovanje (ECDSA).
Previdnost je mati modrosti
Zgodovina nas uči, da se v še tako premišljenih rešitvah najdejo luknje. Povsem enako je bilo tudi s klasičnim šifriranjem, in čeprav smo se do danes naučili že veliko, bi bilo sila prevzetno predpostavljati, da so današnji postkvantni algoritmi zagotovo varni za vse večne čase. Danes se zato uporablja hibridni pristop, kjer ključ izpeljemo iz dveh skrivnosti, ki ju ustvarita klasični in postkvantni algoritem. Četudi bi enega izmed njiju v prihodnosti zlomili, bi bila šifra zaradi drugega še vedno varna.
Tak primer je X25519MLKEM768, ki ga je mednarodna skupnost v obliki IETF (Internet Engineering Task Force) standardizirala avgusta letos. Sestavljata ga klasični X25519 (ki uporablja Diffie-Hellmanov pristop) in postkvantni ML-KEM-768, ki ga je standardiziral NIST. Novi algoritem je del TLS 1.3 (prek RFC 10024), torej ga moderni brskalniki že podpirajo. Ko bo X25519 z dovolj velikimi kvantnimi računalniki zlomljen, bo ML-KEM-768 še vedno ščitil vsebino. Če pa se že danes odkrije katastrofalna ranljivost v ML-KEM-768, bo vsaj danes komunikacijo še vedno ščitil X25519, v prihodnosti pa bo seveda treba zamenjati postkvantni algoritem.
Tudi to ni zgolj teoretična nevarnost. Do leta 2022 je SIKE veljal za obetavnega kandidata za postkvantni algoritem prihodnosti, nato pa sta Wouter Castryck in Thomas Decru našla ranljivost, ki jo lahko izkoristi klasični računalnik. SIKE (oziroma celotna družina SIDH) so v hipu postali zastareli, NIST pa je uradno odsvetoval njihovo rabo. Tudi zato traja standardizacija leta.
Simetrično šifriranje z algoritmom AES je ranljivo na drugačen način. Medtem ko za kvantne računalnike faktorizacija ne predstavlja izziva, torej je RSA ranljiv ne glede na dolžino ključa, jo pri AES odnesemo bolje in si lahko s podaljšanjem ključa kupimo več časa. Simetrično šifriranje z AES deluje drugače, ker podatke razdeli v 128-bitne bloke, ki jih predstavi kot matrike 4 x 4, na katerih izvede več nelinearnih transformacij, med katerimi je tudi XOR s ključem. Postopek ponovi večkrat, težavnost pa ne izvira iz enega matematičnega problema, temveč števila transformacij, po katerih se dve zelo podobni sporočili šifrirata povsem drugače. Kvantni računalniki lahko AES napadejo z Groverjevim algoritmom, ki pa še vedno nudi le delno pohitritev. AES-128, torej šifriranje s 128-bitnim ključem, lahko kvantni računalnik pretvori v enako težak problem, kot bi bil 64-bitni. Če torej ključ preprosto podvojimo, bomo na istem, kot če kvantnih računalnikov ne bi bilo, zato AES in njegov daljni sorodnik, zgoščevalni algoritem SHA, nista močno ranljiva.
Postkvantni svet
Čeprav kvantni računalniki še niso sposobni dešifrirati trenutnih komunikacij, obstaja nevarnost, da se bo to zgodilo v prihodnosti. Ni iz trte izvita ocena, da priprave na tovrstne napade že potekajo. Različni obveščevalni akterji že danes zbirajo velike količine šifriranih podatkov, ki jih bodo nekoč v prihodnosti želeli in zmogli dešifrirati (harvest now, decrypt later). Morda dovolj zmogljivih kvantnih računalnikov ne bo še sto let in se bodo s tem problemom ukvarjali neki drugi rodovi v prihodnosti – morda pa že naši nasledniki. Čakati bi bilo preveč tvegano, zato so strokovnjaki že pripravili rešitve, ki jih poznamo pod imenom postkvantno šifriranje. Gre za šifriranje, ki ga še vedno izvajamo z običajnimi računalniki, le da uporabljamo algoritme, ki bodo tudi za kvantne računalnike predstavljali nerešljive probleme.
Matematiki – pa tudi drugi znanstveniki – pogosto po naključju odkrijejo rešitve za probleme, ki zobe pokažejo šele čez vrsto let ali desetletij. Robert McEliece je že leta 1978 predstavil algoritem, ki ni uporabljal diskretnih logaritmov in faktorizacij, temveč teorijo kod za odpravljanje napak. McEliece seveda ni vedel nič o kvantnih računalnikih, a kasneje se je izkazalo, da za njegov pristop kvantnega algoritma ne poznamo. V 70. letih se je pojavilo še nekaj drugih algoritmov, denimo Lamportovi podpisi (Lamport signature) in Merklova drevesa zgoščenih vrednosti (Merkle hash trees), ki so prav tako odporni na kvantne računalnike. Skoraj dve desetletji se nato ni zgodilo nič pretresljivega. Razvoj šifrirnih in zgoščevalnih algoritmov je zasledoval hitrost in učinkovitost ter tudi eleganco. Nato pa je Shor leta 1994 pokazal, da so faktorizacija, diskretni logaritem in eliptične krivulje s kvantnimi računalniki rešen problem, s tem pa kvantno ranljivi vsi algoritmi, ki jih uporabljajo. Začel se je lov na postkvantne algoritme.
Prvo prelomnico lahko postavimo v leto 1996, ko je Miklós Ajtai objavil pomemben članek o matematičnih mrežah (lattice) in težkih problemih na njih. Jeffrey Hoffstein, Jill Pipher in Joseph Silverman so istega leta predstavili algoritem NTRU, ki omogoča asimetrično šifriranje z uporabo mrež. Drugi pomemben algoritem je LWE (learning with errors) iz leta 2005, ki ga je iznašel Oded Regev. Gre za posplošitev problema, kjer imamo veliko linearnih enačb, ki pa imajo dodan šum in zato niso povsem pravilne. Izkaže se, da jih je izjemno težko rešiti in da je LWE povezan z mrežami. Odtlej se je v skupnosti začela uporabljati kratica PQC – post quantum cryptography oziroma postkvantno šifriranje.
Tekmovanje
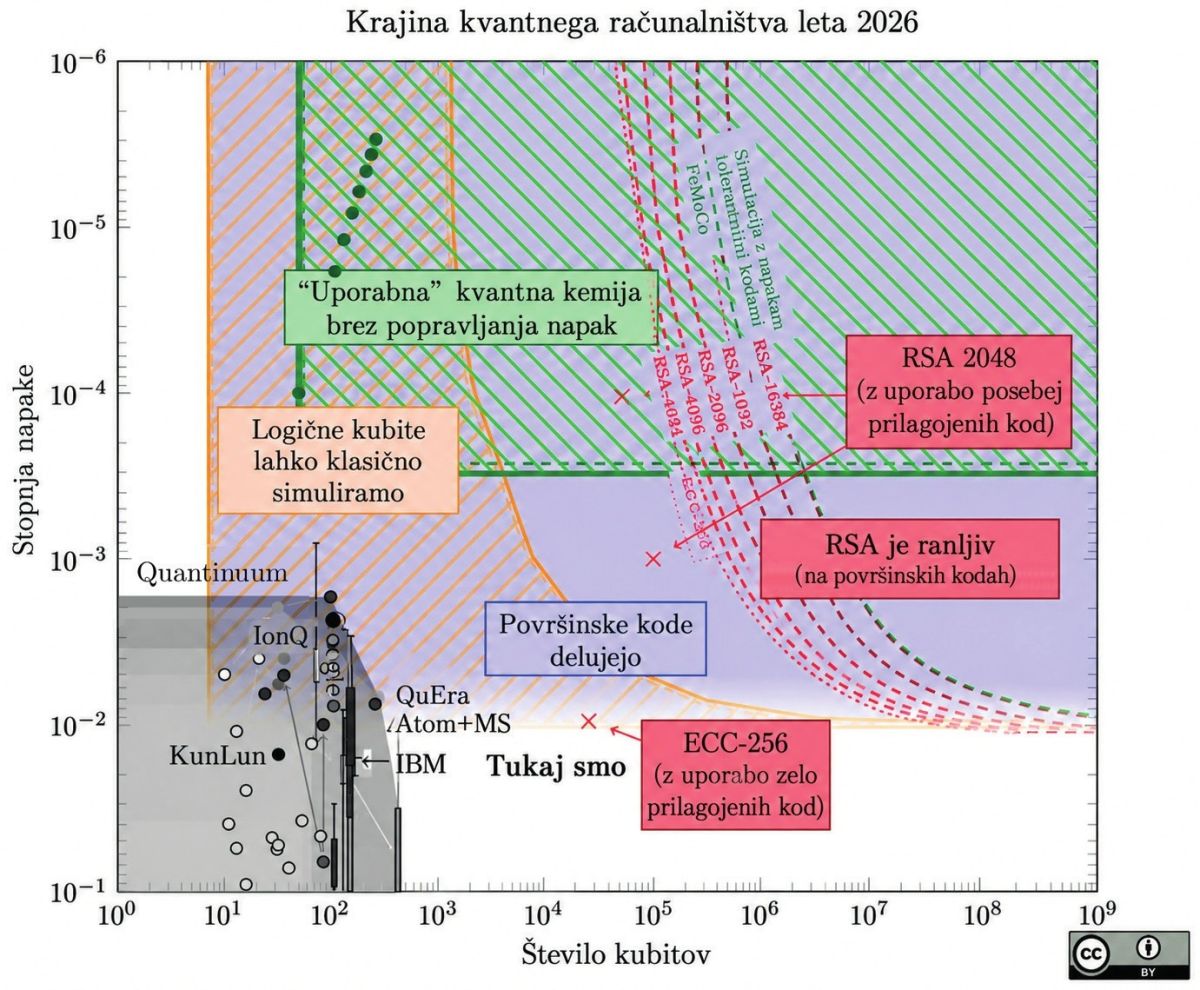
Pregled zmogljivosti kvantnih računalnikov v letu 2026. Slika: Samuel Jaques, University of Waterloo
Za šifriranje potrebujemo standarde, ki se jih udeleženci predvidljivo držijo. Standardi so vsem znani, s čimer ne le da ni nič narobe, temveč je to ključni del za varno uporabo. Ameriški Nacionalni inštitut za standarde in tehnologijo (NIST) je zato leta 2016 razpisal natečaj za postkvantne algoritme, s katerim so do novembra 2017 zbirali predloge. Prejeli so jih skoraj sto, pogoje pa je izpolnjevalo 69 predlaganih algoritmov.
Algoritme so javno objavili, nato pa pozvali internetno skupnost, naj v njih poišče ranljivosti, naj jih zlomi, naj jih brutalno masakrira. Poleg varnosti so bile seveda pomembne tudi druge lastnosti, kot so velikost ključev, hitrost, poraba pomnilnika in primernost za široko uporabo. Šifriranje se namreč dogaja povsod, ne le v zmogljivih osebnih računalnikih. Če algoritem ne bo tekel na poceni čipih v pametnih termostatih, ne bo široko uporaben.
NIST je nato leta 2022 predstavil zmagovalne predloge: ML-KEM (prijavljen kot Kyber), ML-DSA (prijavljen kot Dilithium), SLH-DSA (prijavljen kot SPHINCS+) in FN-DSA (prijavljen kot Falcon). ML-KEM je namenjen vzpostavljanju skupnih skrivnosti, ML-DSA in SLH-DSA pa za podpisovanje. FN-DSA še čaka na uradno standardizacijo.
Kako deluje RSA
Kot zgled vzemimo preprosto šifriranje z majhnim ključem RSA, denimo 12-bitni algoritem (RSA-12). Produkt praštevil p = 61 in q = 53 je n = p · q = 3233, kar lahko objavimo kot del javnega ključa. Nato izračunamo še produkt zmanjšanih števil 60 in 52 (φ(n) = (p-1) · (q-1)), kar znaša φ(n) = 3120. Izberemo si lahko poljubni eksponent, e, denimo 17, pa bo naš javni ključ (3233,17).
Za zasebni ključ moramo poznati eksponent d, tako da bo e · d ≡ 1 (mod 3120). Z drugimi besedami, ostanek e · d pri deljenju s 3120 mora biti 1, torej imamo multiplikativni inverz. Tak primer je d = 2753, saj je tedaj e · d = 46.801, kar je ravno 15 · 3120 + 1. Zasebni ključ je potemtakem (3233,2753).
Šifriranje sporočila, ki ga predstavlja število m = 65, zahteva izračun me mod n, torej ostanka me pri deljenju z n. Rezultat je 2790, kar je šifrirano sporočilo. Dešifriramo ga preprosto z 27902753 mod 3233, kar znaša 65. Poznati smo morali zasebni ključ, ki je 2753.
Napadalec tega ne more storiti, dokler ne pozna zasebnega ključa. Vse pa se spremeni, če mu uspe ugotoviti, da je 3233 v resnici 61 · 53. Tedaj lahko preprosto iz podatka, da je javni del ključa e = 17, izračuna, da je zasebni ključ 2753. Vidimo, da je šifriranje ranljivo, ko napadalec pridobi zasebni ključ. Tega lahko izmakne, če pa mu uspe faktorizirati javni ključ, ga preprosto izračuna. To je sistemski problem.
V praksi se zato uporabljajo tako velika števila, da je faktorizacija nemogoča. RSA-2048 ima toliko bitov, da to predstavlja 617 mest v desetiškem zapisu. Takih števil ne znamo učinkovito in hitro faktorizirati, bodo pa to s Shorovim algoritmom znali kvantni računalniki.
Nobeden ni namenjen šifriranju velikih količin podatkov, temveč ML-KEM uporabimo za ustvaritev skupne skrivnosti, ki potem služi kot ključ v simetričnem šifriranju. Marca 2025 je NIST izbral še rezervni algoritem HQC, ki uporablja drugačno matematiko kot ML-KEM, in sicer kode, s čimer imamo alternativo, če bi se v ML-KEM odkrila katastrofalna ranljivost. Tudi to se je v preteklosti že kdaj zgodilo.
Omenimo še, da je bil McElie- ceov algoritem iz leta 1978 tudi prijavljen na natečaj in se je prebil vse do finala, kjer je izpadel zaradi velikosti ključev in potratnosti, ne pa zato, ker bi bil ranljiv. Da, včasih so povsem teoretična odkritja v daljni prihodnosti neverjetno uporabna.
Migracija
Matematično rešitev problema torej imamo, a v vsakdanjem življenju so težave drugod. Migracija milijonov sistemov na nove algoritme je lahko prava mora, postopek pa bo trajal leta. Večina brskalnikov, ki jih uporabljamo za deskanje po spletu, je domačo nalogo že naredila. Chrome 131, Edge 131, Firefox 132 in Safari 26 že privzeto podpirajo postkvantne metode za izmenjavo ključa (ML-KEM). Apple je kombinirani X25519MLKEM768 (klasični in postkvantni) vgradil v operacijske sisteme, ki ga privzeto ponudijo ob komunikaciji z drugimi strežniki. Knjižnica OpenSSL 3.5 prav tako že podpira postkvantne in hibridne algoritme. Enako so te algoritme podprle številne aplikacije za hipno sporočanje, denimo Signal in Apple iMessage, ki omogočata šifrirano komunikacijo od pošiljatelja do prejemnika (E2EE) s hibridnimi algoritmi. Končnemu uporabniku tako ni bilo treba storiti ničesar, zadoščala je le posodobitev programske opreme v računalniku.
Pomembna je tudi druga stran, torej strežniki na internetu. Cloudflare je aprila letos ocenil, da 65 odstotkov človeškega prometa v njegovem omrežju že uporablja postkvantno šifriranje. Gre za dogovore o ključih AES, ki so se prej prenašali z ECDHE/ X25519, medtem ko je podpisovanje certifikatov še vedno ECDSA ali RSA, torej ranljivo.
Pri podpisovanju je težje spremeniti algoritem kot pri komunikaciji, kjer sta brskalnik in strežnik v stiku v realnem času in komunicirata. Pri podpisovanju je v ozadju kup statične infrastrukture (korenski certifikati, varni strojni moduli oziroma HSM- -ji, strežniki TLS, požarni zidovi itd.). Sprememba te infrastrukture bo velik organizacijski izziv. Dodatno težavo predstavlja velikost, saj je javni ključ X25519 velik 32 bajtov, ML-KEM-768 pa 1.184. Internet zaradi tega ne bo razpadel, se pa lahko zgodi, da posamezne naprave preprosto niso pripravljene na tako velike paketke. Naprave so namreč tudi zelo neumne in podhranjene, denimo požarni zidovi, usmerjevalniki, stikala itd.
Medtem ko domačim uporabnikom ni treba storiti praktično nič, za podjetja to ne velja. Evropska komisija je aprila 2024 objavila priporočilo o usklajenem načrtu za implementacijo postkvantnega šifriranja. Ustvarili so tudi delovno skupino, ki je junija lani sprejela načrt (roadmap) za implementacijo v EU. V njem so definirani začetni koraki, ki jih lahko začnemo izvajati takoj, ter nadaljnji koraki, ki so odvisni od ocene tveganj.
Do konca letošnjega leta morajo biti izvedeni začetni koraki, kamor sodita sprejet nacionalni načrt prehoda na postkvantno šifriranje ter začetek pilotnih projektov. Do konca leta 2030 naj bi prehod dokončale organizacije z velikim tveganjem, še pet let več pa imajo tudi druge organizacije.
Niso vse računalniki
Težav ni pričakovati pri računalnikih in v brskalnikih, ki se redno posodabljajo. Težave bodo v vsej drugi opremi, ki je precej manj vidna, precej neumnejša in precej pomembnejša. Industrijski krmilniki (SCADA), avtomobili, medicinska oprema, pametne naprave, telekomunikacijska oprema, sateliti in še in še. Vse te naprave podpirajo trenutno nekvantno šifriranje, preprosta nadgradnja pa sploh ni mogoča.
NIST je zato dal poseben poudarek terminu kriptografska prilagodljivost (crypto agility), da bi se v prihodnosti tem težavam izognili. S tem pojmom označujemo sposobnost sistemov, da enostavno preidejo na druge načine šifriranja, ne da bi potrebovali velike nadgradnje. Stari sistemi niso agilni, novi bodo morali biti.
Sposobnih kvantnih računalnikov še ni, zato imamo še čas, da zamenjamo šifrirne algoritme. Ne zapravimo ga.