Objavljeno: 1.10.2015 08:00 | Avtor: Uredništvo Monitorja

Skrajni čas za slovo od TrueCrypta

Če še vedno uporabljate TrueCrypt, je skrajni čas, da ga zamenjate. V njegovi kodi so odkrili dve resni ranljivosti, ki sicer ne ogrozita samih šifriranih podatkov, omogočata pa vdor v računalnike, ki imajo nameščen TrueCrypt.

TrueCrypt je svojo pot uradno sklenil že lani, ko so razvijalci sporočili, da uporabo zaradi morebitnih ranljivosti odsvetujejo, sami pa ne bodo več delali na projektu. Tako je praktično čez noč umrl eden najbolj popularnih odprtokodnih programov za šifriranje. Dobra plat odprte kode je njena odpornost na tovrstne šoke, če se le najde dovolj motivacije in denarja.

Tako smo bili vseeno priče pregledu kode TrueCrypta, ki je pokazal, da resnih ranljivosti nima in da so podatki, ki so šifrirani na ta način, načeloma varni. Poleg tega smo dobili dva naslednik (fork): VeraCrypt in CiperShed. V novih verzijah Windows je tako ali tako že integrirano orodje za šifriranje, Linux ima LUKS, Maci pa FileVault.

Kaj se je spremenilo, da nenadoma TrueCrypt resno odsvetujemo? Doslej je bil le nevzdrževan, koda pa načeloma dobra. Sedaj pa je James Forshaw iz Google Project Zero odkril, da ima verzija za Windows dve hudi luknji, ki sta posledica nerodne implementacije in okornosti gonilnika za Windows. Ne gre za namerno vgrajena stranska vrata, temveč ranljivosti, ki sta posledici hroščev. Ena omogoča prevzem administratorskih privilegijev na računalniku, ki ima nameščen TrueCrypt, druga pa je nekoliko manj kritična in omogoča prevzem identitete drugega uporabnika.

Luknji so odkrili tudi v forku VeraCrypt, kjer so ju že zakrpali. V TrueCryptu pa bosta ostali do nadaljnjega. Forshaw je sporočil, da bo naslednji teden razkril vse podrobnosti, zato bo tedaj uporaba TrueCrypta postala še bolj tvegana. Čas je za dokončno slovo.
Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

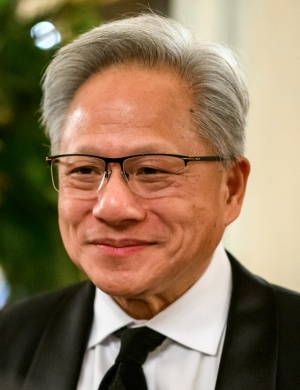
  • Jensen Huang, Nvidia - Ne, umetna inteligenca nas ne bo pogubila

    Če redno spremljate novice o umetni inteligenci, ste v zadnjih letih lahko dobili vtis, da nas čaka le še nekaj mirnih božičev. Umetna inteligenca naj bi nam vzela službe, postala pametnejša od svojih ustvarjalcev, se naučila izboljševati samo sebe in, če gre verjeti najbolj črnogledim napovedim, prej ali slej ugotovila, da smo ljudje predvsem nepotreben strošek. Tudi v Monitorju smo o takšnih opozorilih že večkrat pisali.

    Objavljeno: 21.9.2026 07:00
  • Polom Trumpove umetne inteligence v zdravstvu

    Avtomatizirano varčevanje na račun pacientov.

    Objavljeno: 28.9.2026 10:00
  • Bolnišnica si je pobrisala desetletje izvidov

    V kliničnem centru v britanskem Nottinghamu so zaradi napake službe za informatiko izgubili več kot desetletje izvidov v porodniškem oddelku. Incident se je zgodil 18. avgusta letos in je posledica človeške napake. Odkrili so jo že nekaj minut po dogodku in do danes obnovili vsebino, ne pa tudi podatkov o dostopih. Napaka ne bo vplivala na oskrbo, zatrjujejo odgovorni.

    Objavljeno: 23.9.2026 07:00
  • Robotska riba deluje kot vohun

    Kitajci so ustvarili robota, ki popolno posnema ogroženo ribo.

    Objavljeno: 22.9.2026 06:00
  • Pozabljeni PIN ne bo več težava

    Dobrodošla sprememba v Googlovem operacijskem sistemu Android.

    Objavljeno: 23.9.2026 08:00
  • Uvodnik: RAMagedon

    Umetna inteligenca nam obljublja cenejše delo, njen račun za strojno opremo pa vse bolj plačujemo tudi tisti, ki bi radi samo nadgradili domači računalnik.

    Objavljeno: 29.9.2026 | Avtor: Matjaž Klančar | Monitor Oktober 2026
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji