Plex strežnik rudari kriptovalute
Napadalci masovno zlorabljajo domače naprave.
Uporabniki priljubljenega medijskega strežnika Plex se soočajo z resnimi varnostnimi tveganji, saj napadalci aktivno izkoriščajo kritično ranljivost, s katero na ogroženih napravah nameščajo zlonamerno programsko opremo. Ranljivost, ki so jo varnostni strokovnjaki poimenovali Plex2Shell, omogoča nepooblaščenim napadalcem oddaljeno izvajanje kode. V vlogi skrbnikov lahko vsiljivci v sistem preprosto naložijo zlonamerne datoteke, ki se samodejno zaženejo vsakič, ko strežnik pretvarja video vsebino iz ene oblike zapisa v drugo.
- Domači kino - PC kot domači Netflix, 27. 6. 2023
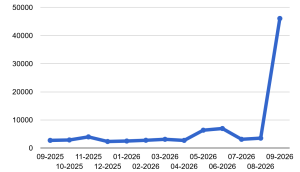
Kot opozarjajo varnostni raziskovalci, so napadalci ranljive strežnike nemudoma izkoristili za dve glavni zlonamerni dejavnosti: rudarjenje kriptovalut ter namestitev orodij za posredovanje podatkovnega prometa. Kljub temu da je družba Plex že avgusta izdala uradni popravek v različici 1.43.3.10861 in septembra objavila javno opozorilo, podatki kažejo, da je po vsem svetu še vedno izpostavljenih več deset tisoč zastarelih strežnikov.
Ker se zlonamerna koda skriva v sistemskih mapah s kodeki, običajni izklop procesov ne odpravi težave, saj se rudarji ob vsaki obdelavi medijev ponovno zaženejo. Strokovnjaki zato vse lastnike strežnikov Plex pozivajo k takojšnji ročni posodobitvi programske opreme, saj privzete nastavitve samodejnega posodabljanja na številnih operacijskih sistemih in mrežnih napravah NAS ne nameščajo popravkov samodejno.