Spletne prevare - Kdo bo vse to plačal?
Ko se na internet seli čedalje več poslovanja in bančništva, tja prodirajo tudi prevare. Njihovo število narašča, enako velja tudi za škodo. Evropska unija zato pripravlja novi uredbo in direktivo, ki bosta natančneje določili, kdo je odgovoren za škodo in v katerih primerih lahko potrošniki povračilo zahtevajo kar od svoje banke. Precej možnosti imajo že zdaj.
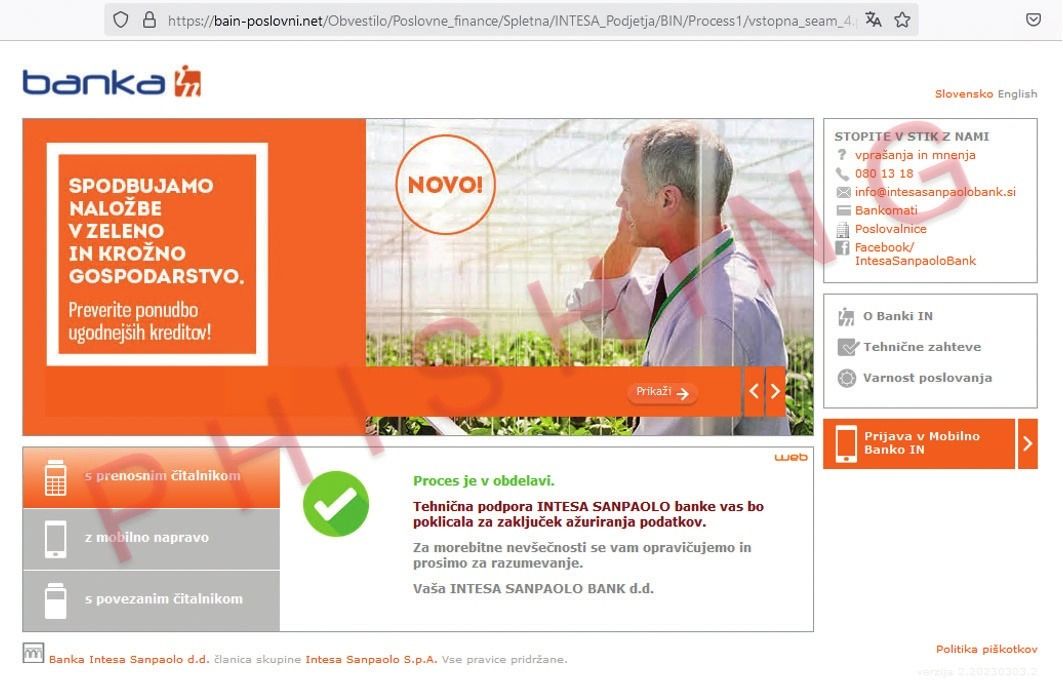
Primer lažne spletne strani, ki je videti podobno kot bančna. Slika: SI-CERT
Pred štirimi leti je nič hudega sluteča ženska prejela telefonski klic neznanca, ki se je predstavil kot Microsoftova tehnična podpora. Poklical jo je 9. junija 2022 okoli poldneva in jo z zvijačo prepričal, da mu je prepustila nadzor nad osebnim računalnikom prek orodja za oddaljeni dostop. Po telefonu sta govorila več ur, v tem času pa mu je ženska posredovala tudi varnostne elemente, kot so enkratne kode SMS, s čimer je vstopil v njeno spletno banko. Cilj je bil jasen: izprazniti njen račun.
Uporabnica je vmes posumila, da je nekaj narobe, zato je v svojo banko poslala moža, ki je ob 14.30 zahteval blokado računov in kartic. Bančna uslužbenka je blokirala le kartice, računa pa ne, rekoč, da to ni mogoče. Dobro uro pozneje je neznancu uspelo izvesti tri transakcije, s katerimi je z računa pobral dobrih 73 tisoč evrov.
Primer je požel veliko medijske pozornosti, končnega epiloga pa še ni. Drugostopenjsko sodišče je letos razsodilo, da sta banka in žrtev odgovorni vsaka polovično, zato mora banka vrniti polovico škode. Glavna argumenta sta bila neskrbno ravnanje oškodovanke, ki je na zvezi z neznancem ostala tudi, ko je posumila, da je nekaj narobe, in ko je že poslala moža v banko blokirat račun. Banka pa ni ravnala s pričakovano večjo skrbnostjo strokovnjaka, ker ni ustrezno raztolmačila nestrokovne zahteve moža, naj blokira račune in kartice, iz česar bi morala razumeti, da grozi neizbežna prevara in da je treba zaščititi premoženje. Blokada zgolj kartic je preozek ukrep, ki je jasno v nasprotju z voljo stranke. Epiloga še ni, ker je primer romal na vrhovno sodišče.
Na koncu bo odgovornost določilo sodišče, a že zdaj lahko rečemo, da je pot do pravice – kakršnakoli bo – dolga. Primer je zahteval individualno presojo, vleče pa se že štiri leta. Resda gre za enega odmevnejših zaradi neobičajno velike škode, a povsem neizvedljivo je, da bi se vse prevare reševale na sodiščih.
Prevar čedalje več
Število prevar namreč raste. V letu 2024 je policija prejela 1.972 prijav spletnih goljufij, lani 2.562, v prvem letošnjem polletju pa okoli 1.300. Prevare so najrazličnejših vrst, najpogosteje gre za investicijske prevare oziroma kriptoprevare, nedostavljene artikle iz lažnih spletnih trgovin, zlorabe plačilnih kartic, vdore v e-banko in poslovne oziroma direktorske prevare (CEO scams). Pojavljajo se tudi romantične prevare, lažna posojila, dobre stare nigerijske prevare in različne druge vrste ribarjenja (phishing).
Na policiji so povedali, da so najbolj uničujoče investicijske prevare, poslovne goljufije in vdori v e-bančništvo, kjer posamezne škode presegajo deset tisoč evrov. Skupno je bilo v letu 2024 prijavljenih 30,4 milijona evrov škode, lani že 40,4 milijona evrov. V povprečju je to 15.900 evrov na prevaro, je pa SI-CERT dobil tudi prijavo kriptoprevare v višini 260.000 evrov. Poslovne prevare, kjer se napadalci vrivajo v elektronsko pošto (Business Email Compromise – BEC), so leta 2024 skupno odnesle 2,3 milijona evrov, lani pa 5,7 milijona, pojasnjujejo v SI-CERT. Daleč najpogostejši vektor je socialni inženiring, torej izrabljanje človeškega dejavnika. SI- -CERT ocenjuje, da je k povečanju števila napadov pripomogla tudi umetna inteligenca, saj so zdaj hitrejši in cenejši, v primeru uporabe slovenščine pa tudi bolj profesionalni.
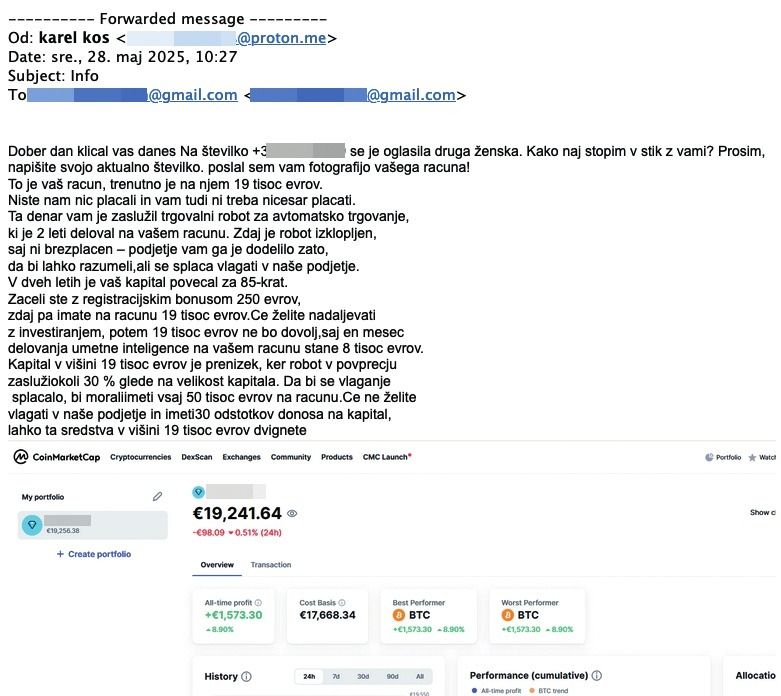
Kriptoprevara. Slika: varninainternetu.si
Večinoma ta sredstva romajo v tujino, zato jih je težko zaseči in vrniti. Lani je policija v sodelovanju z Uradom za preprečevanje pranja denarja zavarovala 1,2 milijona evrov protipravno pridobljenih, torej ukradenih sredstev.
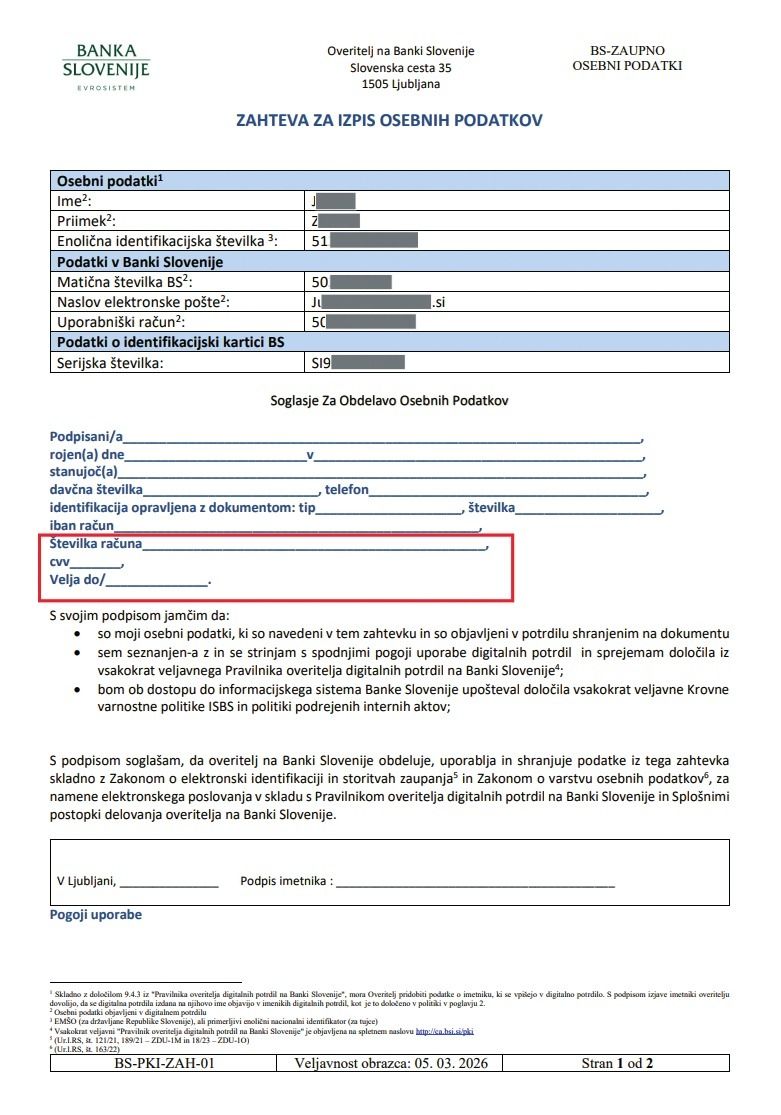
»V zadnjih letih opažamo porast prevar, pri katerih storilci z uporabo lažnih klicnih centrov nastopajo kot bančni uslužbenci, predstavniki kriptoplatform ali drugih zaupanja vrednih institucij. Pogoste so tudi phishing kampanje v imenu bank, ponudnikov spletnih storitev, državnih organov in drugih organizacij, katerih cilj je pridobitev prijavnih podatkov ali podatkov o plačilnih karticah,« dodaja Drago Menegalija, predstavnik policije za stike z javnostjo za področje kriminalitete. Povedano drugače, zlikovci se preusmerjajo od kraj številk plačilnih kartic k pridobivanju dostopa do e-banke ali drugih finančnih platform, na katerih imajo žrtve svoja sredstva.
Prevare se prilagajajo novim časom. Pri SI-CERT ugotavljajo, da se venomer pojavljajo nove prevare. V zadnjem letu so opazili uporabo tehnik, ki pri napadu z ribarjenjem obidejo tudi zaščito z dvostopenjskim preverjanjem (2FA). Pri napadih, kot so Adversary-in-the-middle, OAuth consent phishing in device code, napadalci ne kradejo gesel, temveč želijo ugrabiti sejo, s tem pa tudi obiti 2FA. Ti napadi so pogosti zlasti pri uporabnikih poslovnih Microsoftovih računov.
Letos so novosti tudi napadi s telefonskim klicem, ki jih v preteklosti sploh ni bilo. V prvem delu napadalci pošljejo lažno e- -sporočilo v imenu banke, saj lahko iz javno dostopnih virov pridobijo informacije o banki, ki jo uporablja podjetje, z nekaj iznajdljivosti pa tudi posameznik. V sporočilu od uporabnika na lažni spletni strani zahtevajo vpis različnih podatkov, denimo uporabniških imen, gesel, številk PIN ipd. Nato spletna stran izpiše, da bo žrtev poklicala še banka, da bi preverila nekatere podatke.
V drugem delu napada pokličejo po telefonu in se predstavijo kot uslužbenci banke, nato pa od žrtve poskušajo pridobiti dodatne avtentikacijske elemente, denimo PIN, enkratna gesla (OTP) in podobno, s čimer bi se lahko prijavili v spletno banko. Pogosto žrtev pretentajo, da namesti orodja za oddaljeni dostop do računalnika (TeamViewer, Any-Desk in podobno). Prikazovanje lažne telefonske številke kličočega ni težavno, zato lahko izpis ponaredijo, kot da klic res prihaja iz banke. Po drugi strani pa prestrezanje klicev ni mogoče, zato klic na telefonsko številko banke, ki je objavljena na legitimnem mestu, ni nevaren.
Malomarnost in odgovornost
Evropska unija pripravlja posodobitev zakonodaje, o čemer več v nadaljevanju, a že po obstoječi je pomembno predvsem vprašanje, kako skrbno je ravnal oškodovanec. Predstavljajmo si ekstremna primera. Če komitent na očitno lažno sporočilo odgovori z vsemi svojimi prijavnimi podatki, po možnosti posreduje še enkratne kode za dostop in banke ne obvesti o dogodku, bo banka lažje dokazala hudo malomarnost, s tem pa tudi krivdo, prav potrošniku. Drugi ekstrem bi bila varnostna ranljivost v e-banki, ki bi omogočala potrjevanje transakcij za drugo osebo, kjer bi bila za škodo odgovorna banka. Resničnost je običajno nekje vmes in tam se začnejo težave.
Lažni obrazec v ribarskem napadu za pridobivanje bančnih podatkov. Slika: varninainternetu.si
Trenutno v EU velja Direktiva o plačilnih storitvah na notranjem trgu (PSD2), ki jo v slovenski pravni red prenaša Zakon o plačilnih storitvah, storitvah izdajanja elektronskega denarja in plačilnih sistemih (ZPlaSSIED). Zakon določa, »kdo nosi odgovornost za izvršitev neodobrene plačilne transakcije in v kakšni meri, zahteva obravnavo vsakega primera posebej in upoštevanje vseh okoliščin konkretnega primera, zlasti pa, ali transakcija šteje za odobreno ali neodobreno, in če transakcija šteje za neodobreno, kdo nosi odgovornost za neodobreno plačilno transakcijo«, so pojasnili v Banki Slovenije. Banka načelno ne sme zavrniti odobrenih plačilnih nalogov, kadar so izpolnjeni vsi pogoji za izvršitev. Pod odobritvijo si običajno predstavljamo plačnika, ki transakcijo potrdi v e-banki, a to ni nujno. To lahko stori tudi ponudnik storitev odreditve plačila prek plačnika ali prejemnik plačila, kar se zgodi pri direktnih bremenitvah.
Škodo zaradi neodobrenih transakcij pa načelno vrne banka, razen če dokaže goljufivost ali hudo malomarnost plačnika. V nekaterih primerih plačnik krije do 50 evrov, recimo, če izgubi ali mu ukradejo plačilni instrument oziroma ga zlorabijo; primer so plačilne kartice. Za rešitev primera je zato ključna presoja, ali je plačnik transakcijo odobril ali ne, v zadnjem primeru pa še, ali gre za goljufijo ali hudo malomarnost. Ta je pravno dobro definiran pojem. Uporaba Windows, ki smo ga nazadnje posodobili pred dvema mesecema, odtlej pa so hekerji odkrili novo ranljivost in jo zlorabili za dostop do našega računalnika, za povprečnega uporabnika ne more biti huda malomarnost. Če pa na Instagramu objavimo fotografijo svoje kreditne kartice z obeh strani, bi to verjetno sodilo v polje hude malomarnosti.
Končno besedo ima seveda sodišče, obstaja pa tudi poravnalni svet Združenja bank Slovenije za zunajsodno rešitev sporov.
Prihajajo nova pravila
Malo poenostavljeno je doslej veljalo, da je bila žrtev odgovorna za škodo pri prevarah, kjer je sama odobrila transakcijo ali omogočila napadalcu, da to stori. Evropska komisija je ugotovila, da je v dobi čedalje kompleksnejših prevar treba natančneje določiti, kdaj mora banka kot strokovnjak vendarle prevzeti več odgovornosti.
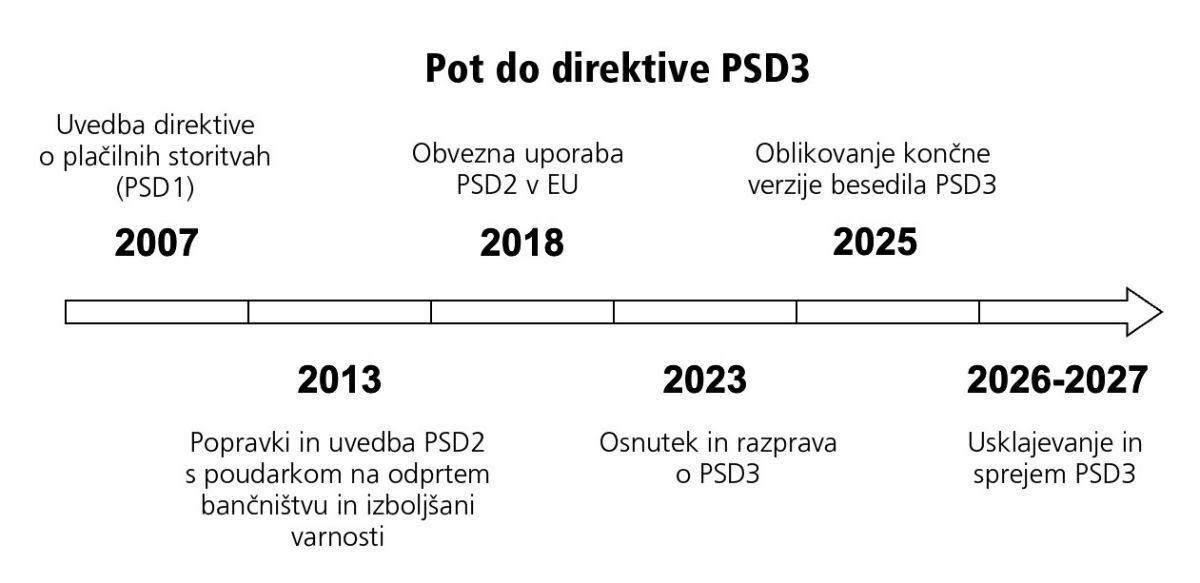
Že leta 2023 je Komisija predstavila prva predloga direktive o plačilnih storitvah (Payment Services Directive 3 – PSD3) in uredbe o plačilnih storitvah ( Payment Services Regulation – PSR), ki sta nato romala v Evropski parlament. Ta je leta 2024 sprejel stališča o novi zakonodaji, predstavniki držav članic v Svetu EU pa so svoja stališča sprejeli leta 2025. Lani so se nato začela tristranska pogajanja, v katerih so dosegli načelni dogovor o vsebini.
Letos poteka pisno usklajevanje končnih različic besedil, ki sta bili potrjeni tako v Svetu kot v Parlamentu. Da bosta akta začela veljati, ju morata potrditi še Parlament na plenarni seji, kar bi se lahko zgodilo že decembra, in Svet. Ko bosta PSD3 in PSR sprejeta, bo nastopilo prehodno obdobje 21 mesecev, nato pa se bosta začela v polnosti uporabljati. Uredbe začnejo veljati povsod v EU samodejno, direktive pa mora vsaka država prenesti v svojo nacionalno zakonodajo. V Sloveniji bodo zato potrebne spremembe Zakona o plačilnih storitvah, storitvah izdajanja elektronskega denarja in plačilnih sistemih (ZPlaSSIED), so pojasnili na Ministrstvu za finance.
Strožja pravila
Neznanci poskušajo pridobiti kodo za prevzem računa Viber. Slika: varninainternetu.si
PSR določa predvsem pravice in obveznosti pri izvajanju plačil, PSD3 pa ureja izdajanje dovoljenj, delovanje plačilnih institucij in nadzor nad njimi. Na ministrstvu so pojasnili, da PSR krepi varstvo uporabnikov plačilnih storitev, saj od ponudnikov zahteva vzpostavitev učinkovitih varnostnih ukrepov za preprečevanje goljufij, kjer se napadalci predstavljajo kot predstavniki banke oziroma ponudnikov plačilnih storitev (spoofing). Banke bodo nosile večino dokaznega bremena, saj bodo v primeru predstavljanja napadalcev kot uslužbencev banke tudi v primeru odobrenih transakcij odgovorne za povrnitev škode. V takih primerih goljufij bodo morale škodo potrošniku povrniti, če bo ta goljufijo takoj prijavil banki in policiji, razen če bodo dokazale hudo malomarnost komitenta. Banke, ponudniki spletnih platform in ponudniki telekomunikacijskih storitev bodo morali tesneje sodelovati. Tako bodo velike spletne platforme preverjale, ali imajo oglaševalci finančnih storitev ustrezna dovoljenja. Nadzorni organ bo ostal Banka Slovenije, ki bo torej preverjala, kako banke in drugi akterji spoštujejo PSR in osveženi ZPlaSSIED.
Tretja pomembna novost je obvezno preverjanje ujemanja podatkov o prejemniku za vsa kreditna plačila, kar trenutno velja le za takojšnja plačila (SEPA Instant Credit).
Banka bo morala pred izvedbo transakcije preveriti, ali se navedeno ime prejemnika ujema z navedeno številko računa (IBAN). Če te storitve ne bo uvedla ali če bo spregledala neujemanja, bo odgovorna za škodo, ki bi jo utrpel plačnik, so dodali v Banki Slovenije. Še četrta pomembna novost pa je prehod na naprednejše sisteme za preprečevanje goljufij, ki poleg zahteve po močni avtentikaciji strank (SCA) uvajajo strožja pravila za preprečevanje prevar, večjo prilagodljivost in izboljšano dostopnost. Banke bodo stalno izvajale analizo tveganj transakcij, saj se bo povečala njihova odgovornost pri omogočanju plačil brez SCA in izvajanju SCA prek zunanjih izvajalcev. Zagotoviti bodo morale tudi alternativne načine avtentikacije, ne le prek pametnih telefonov.
Danes in jutri
Banke in oškodovanci se že danes ponavadi ne strinjajo, kdo je odgovoren za škodo, kjer je najpogostejše nesoglasje o tem, ali je bil potrošnik malomaren ali ne. Tedaj se lahko obrnejo na mediatorja, ki pa pogosto odloči v prid bank. Zveza potrošnikov Slovenije je lani analizirala 65 sporov in ugotovila, da je mediator kar 71 odstotkov pobud potrošnikov zavrnil kot neutemeljene, medtem ko je bilo stanje še leta 2024 obrnjeno. Banke so torej lani večinoma dokazale, da so ravnale s potrebno skrbnostjo in v skladu s predpisi, zato je bila škoda posledica ravnanja komitentov.
V NLB in OTP nam števila incidentov in pritožb niso razkrili. Oboji poudarjajo, da primere presojajo individualno in da splošnih odgovorov ne morejo dajati, številke pa so poslovna skrivnost. V NLB so dodali, da varnost digitalnega poslovanja zagotavljajo s kombinacijo več rešitev, nadzornih mehanizmov in spremljanja transakcij. V odgovoru so navedli še, da ob sumu zlorabe začasno omejijo posamezne storitve in dostop do digitalnih kanalov ter stopijo v stik s stranko. To lahko pisec teh vrstic potrdi tudi iz prve roke, saj so ga iz NLB še ob vsakem štirimestnem nakazilu na nov račun v tujini iz banke takoj poklicali in preverili, ali gre za legitimno nakazilo.
V zadnjem času so ponudili tudi dodatno kibernetsko zavarovanje, ki je v številne pakete že vključeno, velja pa preveriti natančne zavarovalne pogoje, kaj točno in kdaj je krito. Največja pomanjkljivost so nizka kritja, ki tudi v najdražjem paketu ne presegajo 4.000 evrov.
Tudi OTP poudarja, da uporabljajo kombinacijo preventivnih, nadzornih in detekcijskih mehanizmov za spremljanje neobičajnih vzorcev poslovanja in prepoznavanje tveganih aktivnosti. Poudarjajo, da trendi kažejo, da so spletne prevare pomemben varnostni izziv za finančni sektor in celotno družbo.
Zaključimo vendarle nekoliko bolj črnogledo. Nova evropska zakonodaja prinaša dodatne varovalke, a to še zdaleč ne pomeni, da bodo banke samodejno vračale vso škodo iz spletnih prevar. PSD3 in PSR izrecno urejata odgovornost pri zelo ozkem podtipu prevar, kjer se napadalci izdajajo za bančne uslužbence. V vseh drugih primerih bo še vedno od primera do primera odvisno, kdo in v kolikšni meri bo kril škodo. Primer iz uvoda sodi v skupino prevar, ki tudi po novi zakonodaji ne bodo samodejno rešene v prid potrošnika.
Banke in regulatorji se trudijo uvesti čim več mehanizmov za preprečevanje zlorab in vrnitev sredstev, a pri tem niso vsemogočni, zato velja zimzeleno pravilo, da se je treba zanesti nase. Osnovna pravila so nadvse preprosta: če se zdi karkoli sumljivo, prekinimo komunikacijo in sami pokličimo banko; nihče ne bo od nas nikoli zahteval gesel ali enkratnih kod po telefonu, e-pošti, esemesu ali hipnem sporočilu; če se mudi, je nekaj narobe.
Tudi poskuse prevare prijavljajmo!
SI-CERT je letos vzpostavil prijavno točko za prijavo poskusov ribarjenja (phishing) oziroma vektorjev, kjer zlikovci to poskušajo. Na naslov phishing@cert.si lahko posredujemo sporočila ribarjenja s povezavami do spletnih strani, povezave do spletnih strani za ribarjenje, posnetke sporočil SMS in iz aplikacij za komuniciranje (Viber, WhatsApp, Facebook Messenger …).
SI-CERT ta sporočila analizira, preveri spletne strani in jih uvrsti na ustrezne sezname. Zadrževalni seznam uporabljajo brskalniki, ki ob obisku prikažejo opozorilo, obenem pa ima SI-CERT tudi seznam domen in naslovov, ki jih lahko slovenski operaterji in upravljavci strežnikov DNS uporabijo za zaščito uporabnikov.
Dejanske primere in oškodovanja pa je treba prijaviti na policijo, banko in splošni naslov SI-CERT (cert@cert.si).
Odpoklic nakazila
Tudi nakazila SEPA lahko odpokličemo (SCT recall). Odpoklic se uporablja pri tehničnih napakah in podvojenih plačilih, kjer gre za rutinski in nezapleten primer. Prav pride tudi pri nakazilih, ki se izkažejo za goljufiva, a tam bijemo boj s časom. V nasprotju z odpoklicem kartičnih plačil, kjer sodelujejo kartične sheme, je pri odpoklicu nakazil ključna razpoložljivost sredstev pri prejemniku. Povedano drugače, ko ta denar dvigne ali prenakaže, bo njegova banka na odpoklic odgovorila negativno. Rok za zahtevek odpoklica je 13 mesecev pri goljufiji, sicer pa 10 dni, v praksi pa tudi pri goljufijah odločajo minute, še posebej od uvedbe takojšnjih nakazil (SEPA Instant Credit).
Obstaja tudi zelo sorodna zahteva za odpoklic na pobudo nalogodajalca (Request for Recall by the Originator – RFRO), ki se uporabi za preklice iz drugih razlogov, ki niso tehnična napaka, podvojeno plačilo ali goljufija. Vrnitev sredstev je vse prej kot gotova, saj se mora s tem strinjati prejemnik.
Ob tem omenimo tip prevare, kjer na bančni račun prejmemo nepojasnjeno nakazilo ali plačilo, denimo ob prodaji kakšnega predmeta, ki je višje od dogovorjenega. V takem primeru nas pošiljatelj kontaktira in prosi za vrnitev sredstev, kar bo nič hudega sluteč uporabnik storil. Z vidika banke je to seveda povsem ločena transakcija. Ko bo prevarant kasneje izpodbijal prvotno transakcijo in jo želel preklicati, kar mu lahko uspe, bomo ostali brez svojega denarja, on pa bo svoj račun pravočasno izpraznil. Denarja neznancem nikoli ne vračamo z novimi nakazili, temveč o dogodku obvestimo banko, ki nam bo svetovala dalje in po potrebi razveljavila oziroma preklicala prvotno nakazilo.
Odpoklic kartičnih transakcij
Kartične transakcije imajo možnost odpoklica oziroma kasnejšega izpodbijanja (chargeback), ki jo zahtevamo pri banki izdajateljici. Namenjena je zapletom, ko storitev sploh ni izvedena, ko blaga ne prejmemo ali je zelo poškodovano in podobno. Če nam zapleta ne uspe rešiti s ponudnikom, lahko pri svoji banki vložimo reklamacijo in zahtevamo vračilo denarja. Svoje trditve moramo podkrepiti z dokazi, enako bo banka pozvala tudi prodajalca. Če je primer rešen v korist potrošnika, dobi povračilo preko mehanizma kartičnih shem. Roki za zahtevek so precej dolgi, za najpogostejše primere 120 dni.
To se je zgodilo ob stečaju Adrie Airways leta 2019, ko so kupci letalskih vozovnic ostali z dolgimi nosovi. Kdor je vozovnice plačal s plačilno kartico, je lahko transakcijo izpodbijal in denar dobil nazaj. Dejstvo, da je šla Adria Airways v stečaj, je bil zadostni dokaz, da storitev ni bila opravljena. Kdor pa je nesojeni let plačal kako drugače, recimo z bančnim nakazilom, je lahko svojo terjatev le še prijavil v stečajno maso.
Pri prevarah je odpoklic kartičnih transakcij manj uporabna možnost, ker večinoma plačila odobrimo sami ali pa to s prevzemom nadzora nad našimi kanali storijo zlikovci, redkeje pa plačujemo s kartico.
Kaj storiti ob zlorabi
Če posumite, da ste žrtev prevare, ne glede na to, ali se je ta že zaključila ali še poteka, je smiselno ne glede na kasnejše ugotavljanje odgovornosti takoj ukrepati, da preprečimo ali omejimo škodo.
Takoj prekinimo stik s prevaranti. Ne odgovarjajmo na sporočila, ne pošiljajmo nobenih informacij, kod ali gesel, ne potrjujmo transakcij, ne nakazujmo denarja.
Takoj pokličimo na uradno številko svoje banke in zahtevajmo blokado vseh plačilnih instrumentov in kanalov, torej kartic, e-banke in vseh transakcij. S tem pretrgamo vzročno zvezo, za vsako morebitno nadaljnjo škodo bo odgovorna banka.
Poskusimo ustaviti ali obrniti že izvedena nakazila. Tu nam je v pomoč banka, ki nas bo vodila skozi zahtevke za preklic nakazil (recall), obrnitev kartičnih transakcij (chargeback) ali blokado sredstev. Ali bodo ukrepi uspešni, je odvisno od vrste prevare in pretečenega časa.
Zavarujmo vse svoje naprave. To vključuje prekinitev internetne povezave, nato pa odstranitev morebitne zlonamerne programske opreme, včasih tudi ponovno namestitev, menjavo gesel in ponastavitev 2FA.
Prijavimo prevaro policiji. Shranimo vse dokaze, vsa sporočila, vso komunikacijo.
Obvestimo SI-CERT. Zbirajo tudi obvestila o poskusih in neuspešnih prevarah.
Prevaranti nas pogosto poskušajo pretentati z vzbujanjem občutka nujnosti. Če kdorkoli trdi, da moramo takoj ukrepati, po možnosti v povezavi s finančnimi posledicami, gre za prevaro. Edini časovno kritični ukrep je naš klic v banko, naj takoj blokira ves plačilni promet. Nič drugega ni nujnega.
Napadi na Viber
Dvostopenjsko preverjanje pristnosti oziroma 2FA (two factor authentication) se je v zadnjem desetletju uveljavilo kot eden osnovnih varnostnih mehanizmov, ki ponavadi z novih ali neznanih naprav preprečuje enostavno prijavo v spletne storitve. V nekaterih primerih, zlasti pri spletnih bankah, trgovalnih računih, kriptomenjalnicah in podobno, pa je potreben za popolnoma vsako prijavo.
Za uporabo 2FA potrebujemo še eno napravo, običajno pametni telefon, na katerega ob prijavi dobimo dodatno geslo, ki ga moramo vnesti. Esemese je sicer mogoče prestrezati, zato dobre izvedbe uporabljajo namenske aplikacije, s čimer je postopek zelo varen – dokler ga ne naluknjamo sami.
Ene izmed najpogostejših prevar v Sloveniji so kraje računov za Viber. Zelo pogosta vstopna točka je objava oglasa za prodajo na Bolhi. Prodajalec običajno v nekaj minutah prejme sporočilo, v katerem se pošiljatelj izdaja za upravljavca Bolhe in prodajalca opozori, da ni opravil preverjanja identitete, zato bo oglas deaktiviran. Zahteva vnos kode, ki jo bo uporabnik prejel prek esemesa.
V resnici se v ozadju skriva poskus prevzema profila na Viberju. Napadalec poskuša prevzeti uporabnikov profil, za kar potrebuje potrditveno kodo, ki jo uporabnik prejme prek esemesa. Če jo nato napadalcu posreduje, ta prevzame nadzor nad računom na Viberju in začne v imenu žrtve pošiljati sporočila njenim stikom. V njih so ponavadi povezave do strani za različne finančne prevare.
Zaščita pred tovrstnimi napadi je preprosta. Enkratnih kod (one time passwords – OTP) ne smemo nikoli pošiljati nikomur, saj so namenjene le nam. Legitimni akterji jih od nas ne bodo nikoli zahtevali v nobenem sporočilu. Čuvati jih moramo enako kot svoja gesla. Če nam račun vseeno ukradejo, moramo takoj obvestiti Viber. Postopek za povrnitev običajno zahteva nekaj vztrajnosti in dokaz identitete, za kar bomo morali poslati kopijo osebnega dokumenta.
Nadaljnje branje
Najpogostejše prevare so opisane na spletni strani varninainternetu.si, ki jo ustvarjata ARNES in SI-CERT. Tam so predstavljeni tudi načini za zaščito, dobre prakse in opozorilni znaki.