Ubuntu bo popravke izdajal dvakrat pogosteje, ker umetna inteligenca najde toliko ranljivosti
Modeli, kot sta Anthropicov Claude Mythos ali Fable, so pri iskanju ranljivosti v programski opremi tako zmogljivi in plodoviti, da stari načini in urniki popravljanja programov ne zadostujejo več. Canonical se je zato odločil spremeniti urnik izhajanja varnostnih posodobitev za Ubuntu. Te bodo na voljo dvakrat pogosteje.
Gre za redne 4-tedenske cikle in 2-tedenske cikle SRU (Stable Release Update) za posodobitev jedra. Oboji se sedaj združujejo v enotni dvotedenski cikel, ki se bo začel vsak teden. To pomeni, da vsak cikel še vedno traja dva tedna, a se bo naslednji začel že teden po prejšnjem. V praksi bodo tako posodobitve izhajale tedensko, sam proces preverjanja in certificiranja pa bo še vedno trajal dva tedna.
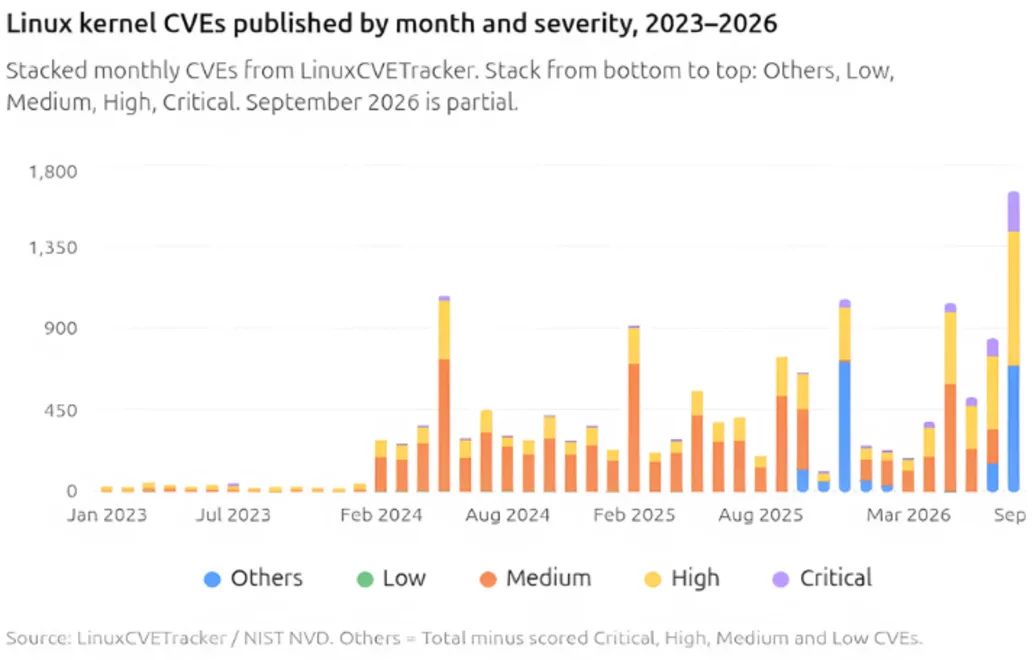
Canonical pojasnjuje, da se je število prijavljenih ranljivosti (CVE) eksponentno povečalo. Hkrati je kernel.org dobil pravico določati identifikatorje CVE za odkrite ranljivosti. Te se podeljujejo tudi za manj kritične hrošče, zato so številke videti še bolj grozne. Končni rezultat pa bo seveda varnejši Linux oziroma Ubuntu.