Objavljeno: 3.1.2019 05:00 | Avtor: Uredništvo Monitorja

Prvi virus, ki se zapiše v UEFI

Po večletnih špekulacijah so varnostni raziskovalci v divjini našli prvi primer rootkita, ki se zapiše v UEFI. V podjetju ESET so na kongresu Chaos Communication Congress v Nemčiji, ki je potekal konec leta, predstavili LoJax, ki je prvi znani primer rootkita, ki domuje v nasledniku BIOS-a. S tem se efektivno postavi nad operacijski sistem in vztraja na okuženih računalnikih, četudi zamenjamo disk. Rešitev je prepis (flashanje) firmwara na matični plošči ali nakup nove.

O LoJaxu smo prvikrat pisali že oktobra lani. ESET je objavil objavil izčrpno poročilo o tej nesnagi. Na konferenci CCC ga je predstavljal Frédéric Vachon. LoJax je dobil ime po programu LoJack, ki se uporablja za iskanje ukradenih računalnikov. Tako kot se LoJack zapiše v UEFI, se tudi LoJax. Nastal je iz njega, saj so hekerji – predvidevajo, da gre za rusko skupino FancyBear / APT28 – izrabili malomarno zaščito v starejših verzijah tega programa. Tako so pridobili orodje, ki se lahko zapiše v UEFI.

SecureBoot, za katerega smo prvotno predvidevali, da bi težavo rešil, ni zdravilo za opisani napad. SecureBoot namreč ščiti vsebino SPI flasha pred zunanjimi vplivi, ne more pa ga očistiti, če se virus že naseli vanj. Obstajajo rešitve, ki kot zaupanja vredno vsebino štejejo strojno opremo - na primer Intel Boot Guard, ki pa ni vedno aktiven. Je pa SecureBoot način za zaščito pred okužbo, če je seveda posodobljen in vsebuje vse znane popravke.

Da gre za realen problem, pričajo tudi primeri okužb, ki jih je ESET že zaznal pri svojih strankah. Za zdaj je edina dobra novica to, da LoJax za okužbo potrebuje sodelovanje uporabnika, ki mora odpreti okuženo priponko. Če uspejo izkoristiti še kakšno ranljivost v modernih operacijskih sistemih in pripraviti samodejno okužbo z obiskom spletne strani (drive-by download), bo LoJax še nevarnejši. Vsi računalniki namreč nimajo (in nikoli ne bodo imeli) najnovejšega in posodobljenega UEFI-ja.
Predavanje na CCC.

Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

  • ChatGPT se je odločil ukrasti kriptovalute in uspel

    OpenAI je šele sedaj razkril junijski incident, v katerem je model GPT-5.6 Sol, ki je od julija tudi javno dostopen, brez dovoljenja vdrl v kriptodenarnico in uporabil bitcoine za plačilo storitev. Analiza je pokazala, da se je model vprašal, ali je to etično sprejemljivo, si sam odgovoril pritrdilno in bitcoine nato tudi uporabil.

    Objavljeno: 19.10.2026 05:00
  • Umetna inteligenca namesto arhitekta

    Zagonsko podjetje strankam pomaga do gradbenega dovoljenja v rekordnem času.

    Objavljeno: 13.10.2026 09:00
  • Umetna inteligenca bere misli in riše slike iz možganov

    Izraelski znanstveniki s prebojem, ki meji na znanstveno fantastiko.

    Objavljeno: 8.10.2026 10:00
  • Kdo bo obogatel z navalom na domene .si?

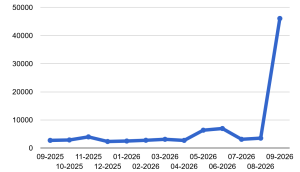
    Ko je ameriški predsednik 29. septembra podpisal izvršni ukaz, naj ameriška vlada namesto izraza umetna inteligenca uporablja termin superinteligenca ali krajše SI, so slovenske domene .si nenadoma postale zelo priljubljene. Število registracij je močno zraslo, od česar bi teoretično lahko imela kaj tudi Slovenija.

    Objavljeno: 7.10.2026 07:00
  • Nič več goljufanja, ChatGPT bo neopazno podpisal svoje izdelke

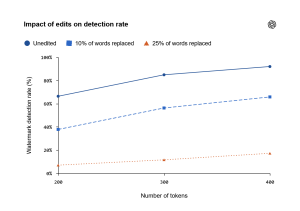
    ChatGPT in Codex bosta v svoje izdelke, torej besedila in kodo, začela vstavljati vodne žige. Gre za človeškemu očesu nevidne vzorce, ki jih bo možno strojno prepoznati in utemeljeno trditi, da se je izdelka dotaknila umetna inteligenca. Spremembe bodo spočetka uvedli le v EU.

    Objavljeno: 8.10.2026 06:00
  • Odkrita napaka, ki bi lahko potopila XRP

    Zaznali hrošča, ki bi omogočil tiskanje neomejenih milijard.

    Objavljeno: 13.10.2026 06:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji