Objavljeno: 23.6.2026 10:00 | Avtor: Uredništvo Monitorja

Microsoft odkril črva, ki krade kriptovalute

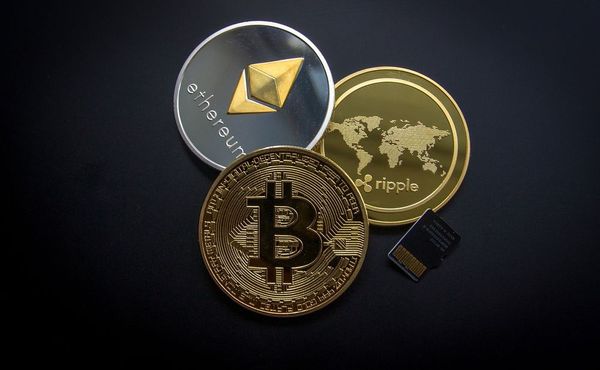
Microsoft je opozoril na odkritje novega in naprednega črva, poimenovanega Crypto Clipper, ki se širi prek okuženih USB ključkov in je namenjen kraji kriptovalut.

Zlonamerna koda se prenaša prek izvršljivih datotek s končnico .lnk na zunanjih pogonih. Ko uporabnik takšen ključek priključi na računalnik, program najprej preveri, ali je naprava že okužena, sicer pa v ozadju neopazno prenese celotno škodljivo programsko opremo. Da bi se črv čim dlje obdržal v sistemu, samodejno skenira USB-pogon in zlonamerne datoteke preimenuje v imena, ki so videti povsem običajna in ne vzbujajo suma. Ko se Crypto Clipper (v sistemih Microsoft Defender zaznan kot Trojan:Win32/CryptoBandits.A) usidra v operacijski sistem, neprekinjeno nadzoruje vsebino odložišča, kamor uporabniki začasno kopirajo besedila. Iskalni algoritmi virusa iščejo zapise, ki ustrezajo standardnim formatom naslovov kripto denarnic ali varnostnim obnovitvenim geslom, sestavljenim iz 12 ali 24 besed. Če sistem zazna kopiran naslov denarnice, ga v delčku sekunde zamenja z naslovom denarnice, ki jo nadzorujejo hekerji, s čimer se nakazila ob obdelavi transakcije nevede preusmerijo v roke napadalcev. Poleg kraje besedil virus ob vsaki zaznavi sumljivega vzorca v obdobju desetih sekund posname tudi pet zaporednih posnetkov zaslona, s čimer napadalci pridobijo natančen vizualni kontekst žrtvinih finančnih aktivnosti.

Posebnost te zlonamerne programske opreme je njena komunikacijska struktura, saj za pošiljanje ukradenih podatkov in posnetkov zaslona ne uporablja klasične in lahko izsledljive strežniške infrastrukture. Namesto tega na okuženi napravi vzpostavi lokalni posredniški strežnik SOCKS5 (običajno na vratih localhost:9050) in ves promet anonimno preusmerja prek omrežja Tor. Ta pristop finančno motiviranemu virusu omogoča, da se preobrazi v lahka in izjemno prikrita stranska vrata (backdoor), ki napadalcem omogočajo dolgotrajen in nemoten nadzor nad okuženim računalnikom. Varnostni strokovnjaki kot glavne indice za okužbo navajajo nenavadne ukaze za zajem zaslona znotraj orodja PowerShell, sumljivo omrežno aktivnost na lokalnih vratih in nepooblaščeno prebiranje podatkov iz odložišča.
Microsoft odkril črva, ki krade kriptovalute

Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

  • Samovozeči taksi opazil orožje pri potnikih, ustavil in poklical policijo

    Waymov samovozeči taksi v San Franciscu je opazil, da sta se vanj usedla dva najstnika, ki sta imela pri sebi strelno orožje. Tedaj je samodejno zapeljal na rob ceste, se ustavil in poklical policijo. Policisti so najstnikoma orožje zaplenili.

    Objavljeno: 15.9.2026 07:00
  • Jensen Huang, Nvidia - Ne, umetna inteligenca nas ne bo pogubila

    Če redno spremljate novice o umetni inteligenci, ste v zadnjih letih lahko dobili vtis, da nas čaka le še nekaj mirnih božičev. Umetna inteligenca naj bi nam vzela službe, postala pametnejša od svojih ustvarjalcev, se naučila izboljševati samo sebe in, če gre verjeti najbolj črnogledim napovedim, prej ali slej ugotovila, da smo ljudje predvsem nepotreben strošek. Tudi v Monitorju smo o takšnih opozorilih že večkrat pisali.

    Objavljeno: 21.9.2026 07:00
  • Evropski, odprtokodni in brezplačni Office je tu

    Evropski odprtokodni pisarniški paket Euro-Office, ki je nastal z odcepom iz OnlyOfficea, z novo izdajo dobiva tudi namizno različico. Doslej je deloval le kot aplikacija v brskalniku, z verzijo Hub 26 Summer pa bo prinesel tudi samostojni program za lokalno uporabo.

    Objavljeno: 18.9.2026 05:00
  • Vojaški letalnik namesto GPS-a uporablja meritve magnetnega polja

    Ameriški vojaški gigant Northrop Grumman je predstavil brezpilotni letalnik, ki deluje tudi ob izpadu ali motnjah satelitske navigacije. Letalnik Lumberjack ima kvantne senzorje magnetnega polja, da lahko zaznava malenkostne spremembe, iz katerih izračuna svojo lokacijo.

    Objavljeno: 16.9.2026 07:00
  • Bolnišnica si je pobrisala desetletje izvidov

    V kliničnem centru v britanskem Nottinghamu so zaradi napake službe za informatiko izgubili več kot desetletje izvidov v porodniškem oddelku. Incident se je zgodil 18. avgusta letos in je posledica človeške napake. Odkrili so jo že nekaj minut po dogodku in do danes obnovili vsebino, ne pa tudi podatkov o dostopih. Napaka ne bo vplivala na oskrbo, zatrjujejo odgovorni.

    Objavljeno: 23.9.2026 07:00
  • Namesto menjave strojne opreme CERN menja Linuxovo distribucijo

    Povsem spodobni kosi strojne opreme lahko nenadoma zastarijo, ko se proizvajalci programske opreme odločijo, da jih ne bodo več podpirali. To se je zgodilo celo v CERN-u, pa čeprav uporabljajo odprtokodno programsko opremo. Zato bodo na računalnikih, ki krmilijo specializirane instrumente, RHEL zamenjali z Debianom.

    Objavljeno: 14.9.2026 07:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji