Objavljeno: 27.1.2012 | Avtor: Uredništvo Monitorja

Symantec svari pred uporabo lastnega izdelka

Symantec je objavil izredno nenavadno opozorilo svojim uporabnikom, še posebej za programsko hišo, ki se ukvarja z računalniško varnostjo. Tiste, ki uporabljajo programski paket za nadzor računalnikov na daljavo pcAnywhere, je pozval, naj začasno prenehajo uporabljati izdelek, še posebej za kritične sisteme in programe, saj je ranljiv za zlorabe s strani širše skupnosti hackerjev.

Tokrat pa ne gre zgolj za ugotovitev varnostne luknje, kot se to zdaj že dokaj običajno dogaja z najrazličnejšo programsko opremo, temveč za nevarnost, ki izhaja iz kraje izvorne kode programskega peketa. Zloglasna skupina Anonymous, ki je v zadnjih letih povzročala številne vdore in objave zaupnih informacij, je namreč prek Twitterja zagrozila, da objavila kodo izdelka v protest in podporo skupinski tožbi proti Symantecu, ki ga uporabniki tožijo zaradi zastraševanja pri poizkusih prodaje izdelkov.

Symantec je možnost zlorabe priznal in se odločil za opozorilo svojim uporabnikom. Največja "cvetka" tega dogajanja je v dejstvu, da se je kraja izvorne kode menda zgodila že leta 2006, javnost pa so obvestili šele zdaj. Vsekakor nekaj, kar ni v čast podjetju, ki z varnostjo služi lep denar. Povrh vsega so potrdili, da neimenovani tatovi niso odtujili le izvorne kode za pcAynwhere, temveč tudi kodo ali informacije za programske pakete Norton Antivirus Corporate Edition, Norton Internet Security, Norton Utilities in GoBack.

Medtem, ko je Symantec od leta 2006 kodo za prej naštete izdelke med tem že zamenjal in ni aktualna, pa ima pcAnywhere tudi v današnji različici del ukradene kode. Podjetje prosi uporabnike, da začasno prekinejo rabo do priprave ustreznih popravkov, ki so že v delu. So pa že v naprej povedali, da bodo s prvimi popravki spremenili le najnujnejše nastavitve, ne pa tudi kodo zdaj kompromitiranega algoritma za šifriran prenos podatkov. Rok za popravke še ni znan.
http://www.symantec.com

Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

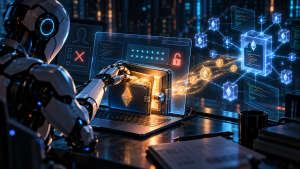
  • ChatGPT se je odločil ukrasti kriptovalute in uspel

    OpenAI je šele sedaj razkril junijski incident, v katerem je model GPT-5.6 Sol, ki je od julija tudi javno dostopen, brez dovoljenja vdrl v kriptodenarnico in uporabil bitcoine za plačilo storitev. Analiza je pokazala, da se je model vprašal, ali je to etično sprejemljivo, si sam odgovoril pritrdilno in bitcoine nato tudi uporabil.

    Objavljeno: 19.10.2026 05:00
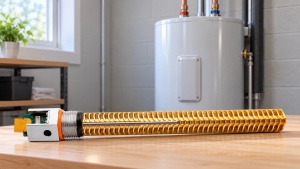
  • Bojler, ki med segrevanjem rudari bitcoin

    Podjetje Heatbit je predstavilo Bitwater, zamenljiv grelni element za električne bojlerje, ki vodo segreva s pomočjo integriranih čipov za rudarjenje bitcoina.

    Objavljeno: 27.10.2026 08:00
  • Microsoft želi, da plačate za igranje kupljenih iger

    Za pretakanje kupljenih Xbox iger boste morali plačati na uro.

    Objavljeno: 22.10.2026 10:00
  • Prihaja evropski tekmec Muskovemu Starlinku!

    Evropa načrtuje lastno satelitsko omrežje za pokrivanje območij brez signala.

    Objavljeno: 21.10.2026 14:00
  • Prvi test iPhone Duo - Jabolčno prepognjeni

    Apple je za prvi prepogljivi iPhone potreboval sedem let več kot Samsung. Vendar Duo navduši z odličnim mat zaslonom in pozornostjo do podrobnosti, za najmanj 2.439 evrov pa prinese tudi nekaj presenetljivo velikih kompromisov.

    Objavljeno: 27.10.2026 | Avtor: Matej Šmid | Monitor November 2026
  • Zaradi hude ranljivosti v PHP-ju ranljivih ogromno strani, ukrepajte takoj

    Razvijalci PHP-ja so že v torek objavili zlovešče opozorilo, da pripravljajo posodobitev PHP-ja zaradi odkritih ranljivosti, ki imata na desetstopenjski lestvici nevarnosti vrednost 9,2. Pričakujejo, da se bodo v minutah po objavi popravkov začeli napadi na še neposodobljene spletne strani, zato priporočajo čim hitrejšo posodobitev. Napovedali so še, da bodo posodobitev objavili predčasno, če se bodo prej v javnosti pojavile podrobnosti o ranljivostih.

    Objavljeno: 21.10.2026 20:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji