Objavljeno: 17.6.2024 15:00 | Teme: Asus, usmerjevalnik, varnost | Avtor: Uredništvo Monitorja

Posodobite Asusove usmerjevalnike, napadalci lahko s pomočjo ranljivosti prevzamejo nadzor nad njimi

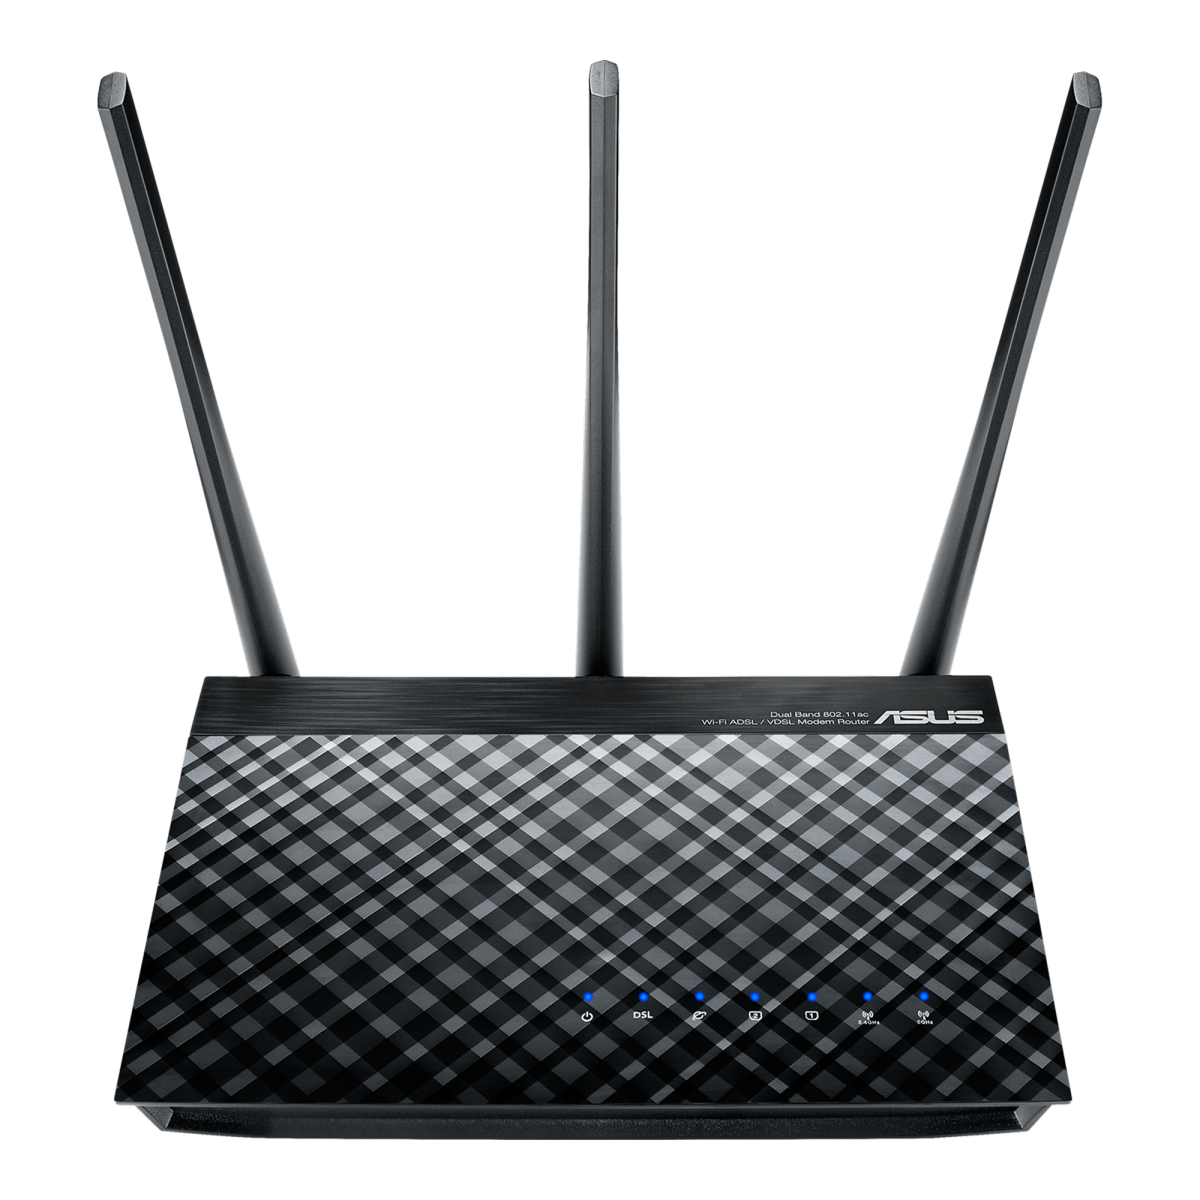
Več modelov usmerjevalnikov podjetja ASUS ima ranljivost, ki omogoča hekerjem, da na daljavo prevzamejo nadzor nad njimi. 
Posodobite Asusove usmerjevalnike, napadalci lahko s pomočjo ranljivosti prevzamejo nadzor nad njimi

Ranljivost, označena kot CVE-2024-3912, je bila najdena decembra 2023, vendar je bila javno razkrita šele pred kratkim. Ranljivost omogoča zlonamernim akterjem nalaganje poljubne programske opreme na prizadete usmerjevalnike, s čimer pridobijo nepooblaščen dostop in možnost izvajanja določenih ukazov. Prizadetih je skupno štirinajst modelov Asusovih usmerjevalnikov, vključno z novimi in starejšimi modeli, ki niso več podprti. Prizadeti modeli vključujejo:

  • DSL-N17U
  • DSL-N55U_C1
  • DSL-N55U_D1
  • DSL-N66U
  • DSL-N14U
  • DSL-N14U_B1
  • DSL-N12U_C1
  • DSL-N12U_D1
  • DSL-N16
  • DSL-AC51
  • DSL-AC750
  • DSL-AC52U
  • DSL-AC55U
  • DSL-AC56U

Za odpravo ranljivosti novejših modelov je Asus izdal posodobitev strojne programske opreme, medtem ko za zastarele modele uporabnikom svetujejo, naj jih čim prej zamenjajo. Če to ni mogoče, TWCERT priporoča, da uporabniki onemogočimo funkcije oddaljenega dostopa, virtualnih strežnikov, posredovanja vrat, DDNS in strežnikov VPN.

Poleg tega je bila razkrita še ena kritična ranljivost, CVE-2024-3080, ki omogoča hekerjem, da na daljavo zaobidejo avtentikacijo in se prijavijo v prizadete naprave. Prizadeti modeli usmerjevalnikov so:

  • XT8
  • XT8_V2
  • RT-AX88U
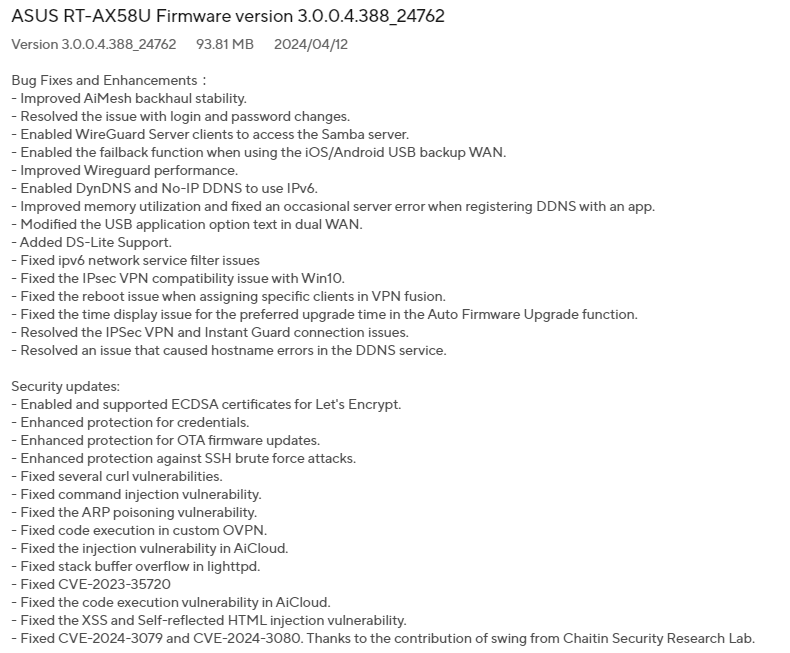
  • RT-AX58U
  • RT-AX57
  • RT-AC86U
  • RT-AC68U

Tudi za to ranljivost so na voljo posodobitve strojne programske opreme, nekatere že od aprila. Priporočamo samodejno nameščanje nove strojne programske opreme (firmware).
Posodobite Asusove usmerjevalnike, napadalci lahko s pomočjo ranljivosti prevzamejo nadzor nad njimi

Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

  • Jensen Huang, Nvidia - Ne, umetna inteligenca nas ne bo pogubila

    Če redno spremljate novice o umetni inteligenci, ste v zadnjih letih lahko dobili vtis, da nas čaka le še nekaj mirnih božičev. Umetna inteligenca naj bi nam vzela službe, postala pametnejša od svojih ustvarjalcev, se naučila izboljševati samo sebe in, če gre verjeti najbolj črnogledim napovedim, prej ali slej ugotovila, da smo ljudje predvsem nepotreben strošek. Tudi v Monitorju smo o takšnih opozorilih že večkrat pisali.

    Objavljeno: 21.9.2026 07:00
  • Polom Trumpove umetne inteligence v zdravstvu

    Avtomatizirano varčevanje na račun pacientov.

    Objavljeno: 28.9.2026 10:00
  • Evropski, odprtokodni in brezplačni Office je tu

    Evropski odprtokodni pisarniški paket Euro-Office, ki je nastal z odcepom iz OnlyOfficea, z novo izdajo dobiva tudi namizno različico. Doslej je deloval le kot aplikacija v brskalniku, z verzijo Hub 26 Summer pa bo prinesel tudi samostojni program za lokalno uporabo.

    Objavljeno: 18.9.2026 05:00
  • Bolnišnica si je pobrisala desetletje izvidov

    V kliničnem centru v britanskem Nottinghamu so zaradi napake službe za informatiko izgubili več kot desetletje izvidov v porodniškem oddelku. Incident se je zgodil 18. avgusta letos in je posledica človeške napake. Odkrili so jo že nekaj minut po dogodku in do danes obnovili vsebino, ne pa tudi podatkov o dostopih. Napaka ne bo vplivala na oskrbo, zatrjujejo odgovorni.

    Objavljeno: 23.9.2026 07:00
  • Robotska riba deluje kot vohun

    Kitajci so ustvarili robota, ki popolno posnema ogroženo ribo.

    Objavljeno: 22.9.2026 06:00
  • Pozabljeni PIN ne bo več težava

    Dobrodošla sprememba v Googlovem operacijskem sistemu Android.

    Objavljeno: 23.9.2026 08:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji