Objavljeno: 1.8.2017 05:00 | Avtor: Uredništvo Monitorja

Naprave za elektronske volitve zelo ranljive

Na vsakoletnem hekerskem tekmovanju DEFCON, ki te dni poteka v Las Vegasu, so se lotili tudi naprav za elektronske volitve. Več realnih naprav, ki so jih prireditelji dobili na različnih dražbah in prek oglasov in ki so se dejansko uporabljale za izvedbo elektronskih volitev, so hekerji strli v vsega poldrugi uri.

Internetno in elektronsko glasovanje, torej e-volitve in i-volitve, smo si v naši reviji podrobno pogledali decembra lani. Tedaj smo na primeru Estonije ugotavljali, da je tehnologija pogojno zrela za tovrstne volitve, a je implementacija še vedno bistveno preslaba, da bi bile e-volitve smiselne. Toda marsikod se že uporabljajo kot ena izmed možnosti za glasovanje, med drugim tudi v nekaterih zveznih državah ZDA.

Na letošnjem DEFCON-u so imeli na razpolago 30 naprav za elektronsko glasovanje, ki so jih izdelali priznani proizvajalci, kot so Diebold Nixorf, Sequoia Voting Systems ali WinVote. Nekatere so bile starejše in so uporabljale že zelo zastarele sisteme, denimo Windows XP in Windows CE, druge pa so bile novejšega kova. Nekatere so imele nezaščitene USB-vhode, prek katerih je bilo mogoče nanje kaj podtakniti, spet tretje so bile ranljive celo brezžično. Vseh teh lukenj tja niso stlačili prireditelji, ampak gre za dejanski odsev stanja, ki vlada v resničnem svetu. Takšne naprave so se uporabljale.

Rezultati so pokazali katastrofalno stanje teh naprav. Četudi ne moremo biti nikoli prepričani, da računalniška oprema nima kakšnih še neodkritih ranljivosti, pa je v teh glasovalnih napravah mrgolelo površnosti, slabe konfiguracije, stare programske opreme in drugih slabih varnostnih praks, za katere izgovorov ne bi smelo biti. Tudi zato so elektronske volitve še vedno slaba ideja.
 The Register.

Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

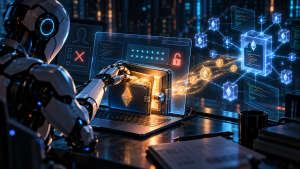
  • ChatGPT se je odločil ukrasti kriptovalute in uspel

    OpenAI je šele sedaj razkril junijski incident, v katerem je model GPT-5.6 Sol, ki je od julija tudi javno dostopen, brez dovoljenja vdrl v kriptodenarnico in uporabil bitcoine za plačilo storitev. Analiza je pokazala, da se je model vprašal, ali je to etično sprejemljivo, si sam odgovoril pritrdilno in bitcoine nato tudi uporabil.

    Objavljeno: 19.10.2026 05:00
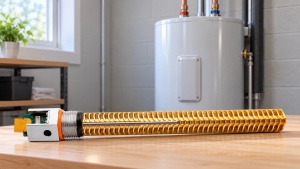
  • Bojler, ki med segrevanjem rudari bitcoin

    Podjetje Heatbit je predstavilo Bitwater, zamenljiv grelni element za električne bojlerje, ki vodo segreva s pomočjo integriranih čipov za rudarjenje bitcoina.

    Objavljeno: 27.10.2026 08:00
  • Microsoft želi, da plačate za igranje kupljenih iger

    Za pretakanje kupljenih Xbox iger boste morali plačati na uro.

    Objavljeno: 22.10.2026 10:00
  • Prihaja evropski tekmec Muskovemu Starlinku!

    Evropa načrtuje lastno satelitsko omrežje za pokrivanje območij brez signala.

    Objavljeno: 21.10.2026 14:00
  • Prvi test iPhone Duo - Jabolčno prepognjeni

    Apple je za prvi prepogljivi iPhone potreboval sedem let več kot Samsung. Vendar Duo navduši z odličnim mat zaslonom in pozornostjo do podrobnosti, za najmanj 2.439 evrov pa prinese tudi nekaj presenetljivo velikih kompromisov.

    Objavljeno: 27.10.2026 | Avtor: Matej Šmid | Monitor November 2026
  • Zaradi hude ranljivosti v PHP-ju ranljivih ogromno strani, ukrepajte takoj

    Razvijalci PHP-ja so že v torek objavili zlovešče opozorilo, da pripravljajo posodobitev PHP-ja zaradi odkritih ranljivosti, ki imata na desetstopenjski lestvici nevarnosti vrednost 9,2. Pričakujejo, da se bodo v minutah po objavi popravkov začeli napadi na še neposodobljene spletne strani, zato priporočajo čim hitrejšo posodobitev. Napovedali so še, da bodo posodobitev objavili predčasno, če se bodo prej v javnosti pojavile podrobnosti o ranljivostih.

    Objavljeno: 21.10.2026 20:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji