Objavljeno: 22.1.2026 14:00 | Teme: Tesla, varnost | Avtor: Uredništvo Monitorja

Hekerji v nekaj minutah vdrli v Teslo

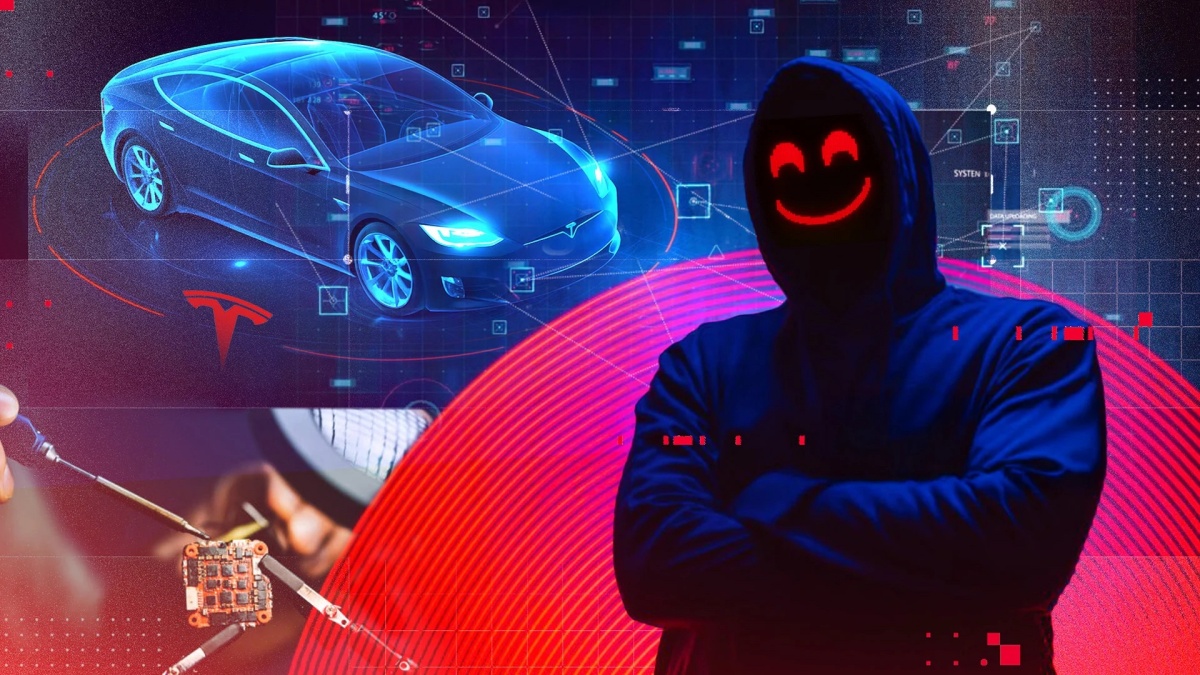
Na varnostni konferenci Pwn2Own Automotive, ki te dni poteka v Tokiu, so etični hekerji znova dokazali, da sodobni avtomobili niso neranljivi. 
Hekerji v nekaj minutah vdrli v Teslo

Raziskovalna ekipa Synacktiv je v nekaj minutah vdrla v Teslin informacijsko-razvedrilni sistem prek napada z USB-napravo in za to prejela nagrado v višini 35.000 ameriških dolarjev. Konferenco organizira pobuda Zero Day Initiative in služi kot poligon, kjer strokovnjaki odkrivajo kritične varnostne luknje, preden bi jih lahko izkoristili zlonamerni napadalci.

Poleg Tesle so bile tarče napadov tudi druge komponente pametne mobilnosti, vključno z digitalnimi sprejemniki Sony in polnilnimi postajami za električna vozila. Ekipa Fuzzware.io je na primer prejela 50.000 dolarjev za uspešen vdor v polnilnico Autel MaxiCharger, skupno pa so raziskovalci v prvem dnevu konference odkrili 37 novih ranljivosti in si prislužili več kot pol milijona dolarjev nagrad. Kljub visokim zneskom je skupni sklad nagrad letos nekoliko nižji kot v preteklih letih, kar bi lahko nakazovalo na postopno izboljševanje digitalne varnosti v avtomobilski industriji.

Vsi proizvajalci, katerih sistemi so bili na konferenci premagani, imajo zdaj na voljo 90 dni, da pripravijo in objavijo ustrezne varnostne popravke. Šele po preteku tega roka bo pobuda Zero Day Initiative javno razkrila tehnične podrobnosti o odkritih napakah. Takšni dogodki so ključni za varnost voznikov, saj podjetja prisilijo k hitremu odpravljanju ranljivosti, ki bi sicer lahko omogočile nepooblaščen dostop do vozila ali celo prevzem nadzora nad kritičnimi funkcijami avtomobila.
Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

  • Jensen Huang, Nvidia - Ne, umetna inteligenca nas ne bo pogubila

    Če redno spremljate novice o umetni inteligenci, ste v zadnjih letih lahko dobili vtis, da nas čaka le še nekaj mirnih božičev. Umetna inteligenca naj bi nam vzela službe, postala pametnejša od svojih ustvarjalcev, se naučila izboljševati samo sebe in, če gre verjeti najbolj črnogledim napovedim, prej ali slej ugotovila, da smo ljudje predvsem nepotreben strošek. Tudi v Monitorju smo o takšnih opozorilih že večkrat pisali.

    Objavljeno: 21.9.2026 07:00
  • Evropski, odprtokodni in brezplačni Office je tu

    Evropski odprtokodni pisarniški paket Euro-Office, ki je nastal z odcepom iz OnlyOfficea, z novo izdajo dobiva tudi namizno različico. Doslej je deloval le kot aplikacija v brskalniku, z verzijo Hub 26 Summer pa bo prinesel tudi samostojni program za lokalno uporabo.

    Objavljeno: 18.9.2026 05:00
  • Bolnišnica si je pobrisala desetletje izvidov

    V kliničnem centru v britanskem Nottinghamu so zaradi napake službe za informatiko izgubili več kot desetletje izvidov v porodniškem oddelku. Incident se je zgodil 18. avgusta letos in je posledica človeške napake. Odkrili so jo že nekaj minut po dogodku in do danes obnovili vsebino, ne pa tudi podatkov o dostopih. Napaka ne bo vplivala na oskrbo, zatrjujejo odgovorni.

    Objavljeno: 23.9.2026 07:00
  • Polom Trumpove umetne inteligence v zdravstvu

    Avtomatizirano varčevanje na račun pacientov.

    Objavljeno: 28.9.2026 10:00
  • Vojaški letalnik namesto GPS-a uporablja meritve magnetnega polja

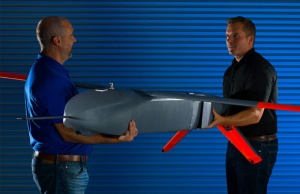
    Ameriški vojaški gigant Northrop Grumman je predstavil brezpilotni letalnik, ki deluje tudi ob izpadu ali motnjah satelitske navigacije. Letalnik Lumberjack ima kvantne senzorje magnetnega polja, da lahko zaznava malenkostne spremembe, iz katerih izračuna svojo lokacijo.

    Objavljeno: 16.9.2026 07:00
  • Robotska riba deluje kot vohun

    Kitajci so ustvarili robota, ki popolno posnema ogroženo ribo.

    Objavljeno: 22.9.2026 06:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji