Objavljeno: 14.11.2021 12:00 | Teme: vdor | Avtor: Uredništvo Monitorja

Hekerji pošiljali elektronsko pošto s FBI-jevih strežnikov

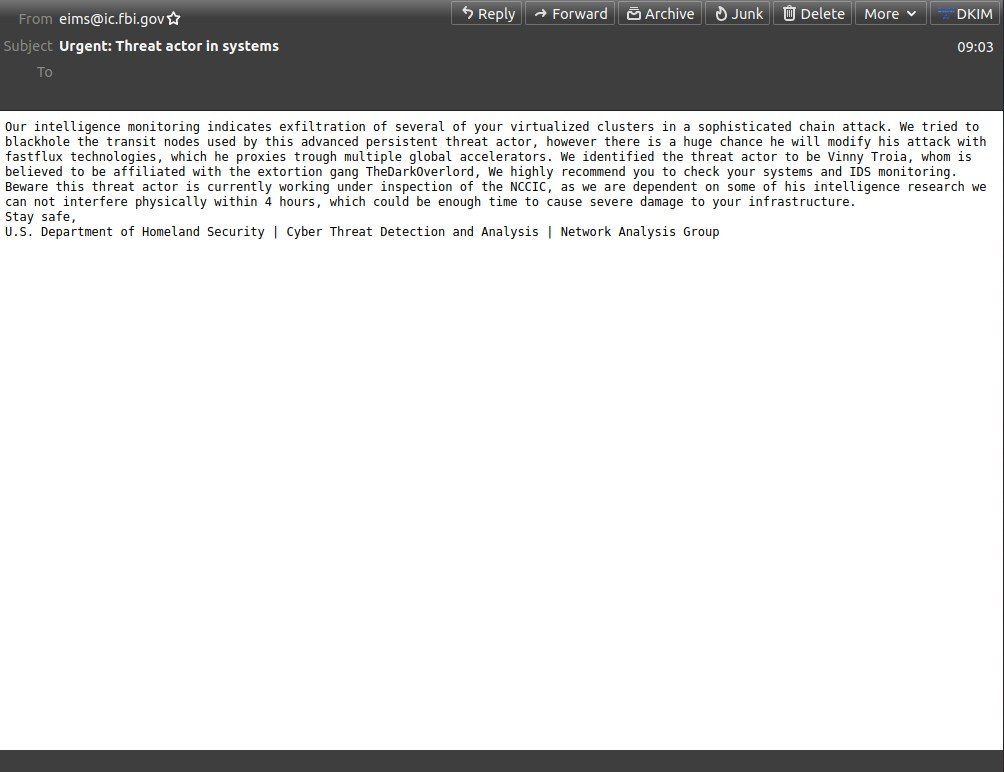
FBI je potrdil, da so neznani napadalci v petek vstopili v enega izmed njihovih strežnikov za pošiljanje elektronske pošte. Od tam so pošiljali lažna elektronska sporočila v imenu FBI in Oddelka za domovinsko varnost. Poslanih je bilo več kot 100.000 sporočil.

V sporočilih, ki so jih tarče potem prejele, so jih prestrašili, da so žrtve napada izsiljevalske skupine Dark Overlord. Ker so sporočila dejansko prispela iz FBI-ja, je to povzročilo precej zmede, saj so številni menili, da so avtentična – tudi zaglavja so bila pravilna. FBI je hitro ukrepal in izključil prizadeti strežnik. Podrobnosti o incidentu še niso znane.

V preteklosti so že bili primeri, ko so hekerji pridobili dostop do ameriških vladnih služb. Med večje sodijo napadi s SolarWinds, ko so domnevno ruski hekerji vdrli v vsaj devet agencij. Dark Overlord je dejanska hekerska skupina, ki z izsiljevalskimi virusi napada tarče in od njih zahteva odkupnino. A to pot niso bili vpleteni.

Brian Krebs je govoril z osebo, ki je prevzela odgovornost za sporočila. Izrabila je ranljivost v spletni strani, ki se uporablja za komunikacijo med FBI in drugimi varnostnimi službami. Law Enforcement Enterprise Portal je omogočal registracijo upravičencem, ki jim je poslal elektronsko sporočilo, da je preveril, ali imajo dostop do svojega navedenega elektronskega predala. A ker se je sporočilo ustvarili pri odjemalcu in se prenašalo prek argumenta POST v HTML, je bilo trivialno spremeniti vsebino in prejemnika sporočila. Kot kaže, je bil to tudi obseg vdora.
Hekerji pošiljali elektronsko pošto s FBI-jevih strežnikov

Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

  • ChatGPT se je odločil ukrasti kriptovalute in uspel

    OpenAI je šele sedaj razkril junijski incident, v katerem je model GPT-5.6 Sol, ki je od julija tudi javno dostopen, brez dovoljenja vdrl v kriptodenarnico in uporabil bitcoine za plačilo storitev. Analiza je pokazala, da se je model vprašal, ali je to etično sprejemljivo, si sam odgovoril pritrdilno in bitcoine nato tudi uporabil.

    Objavljeno: 19.10.2026 05:00
  • Bojler, ki med segrevanjem rudari bitcoin

    Podjetje Heatbit je predstavilo Bitwater, zamenljiv grelni element za električne bojlerje, ki vodo segreva s pomočjo integriranih čipov za rudarjenje bitcoina.

    Objavljeno: 27.10.2026 08:00
  • Microsoft želi, da plačate za igranje kupljenih iger

    Za pretakanje kupljenih Xbox iger boste morali plačati na uro.

    Objavljeno: 22.10.2026 10:00
  • Prihaja evropski tekmec Muskovemu Starlinku!

    Evropa načrtuje lastno satelitsko omrežje za pokrivanje območij brez signala.

    Objavljeno: 21.10.2026 14:00
  • Prvi test iPhone Duo - Jabolčno prepognjeni

    Apple je za prvi prepogljivi iPhone potreboval sedem let več kot Samsung. Vendar Duo navduši z odličnim mat zaslonom in pozornostjo do podrobnosti, za najmanj 2.439 evrov pa prinese tudi nekaj presenetljivo velikih kompromisov.

    Objavljeno: 27.10.2026 | Avtor: Matej Šmid | Monitor November 2026
  • Zaradi hude ranljivosti v PHP-ju ranljivih ogromno strani, ukrepajte takoj

    Razvijalci PHP-ja so že v torek objavili zlovešče opozorilo, da pripravljajo posodobitev PHP-ja zaradi odkritih ranljivosti, ki imata na desetstopenjski lestvici nevarnosti vrednost 9,2. Pričakujejo, da se bodo v minutah po objavi popravkov začeli napadi na še neposodobljene spletne strani, zato priporočajo čim hitrejšo posodobitev. Napovedali so še, da bodo posodobitev objavili predčasno, če se bodo prej v javnosti pojavile podrobnosti o ranljivostih.

    Objavljeno: 21.10.2026 20:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji