Abanka po združitvi z NKBM uvaja… - manj kompleksna gesla za vstop v ebanko
5. februarja je Abanka postala članica skupine NKBM. Banka NKBM, oz. njihov lastnik, ameriški sklad Apollo, je namreč takrat zaključil z nakupom Abanke. S prvim septembrom združitev prinaša tudi novosti, ki smo jih deležni uporabniki - denimo zahtevo po manj kompleksnemu geslu za vstop v ebanko Abanet.
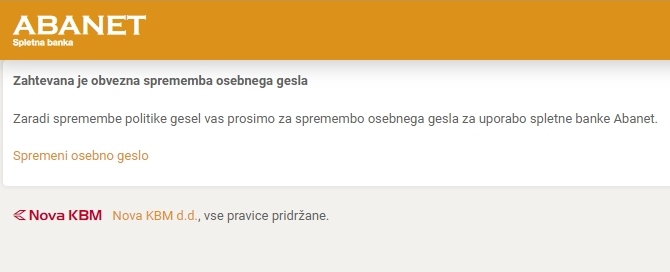
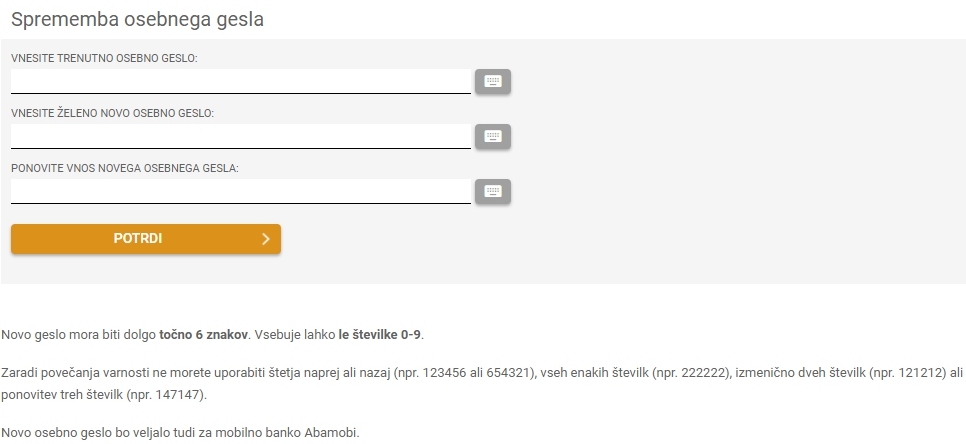
Na nenavadno odločitev banke nas je obvestil bralec, ki je bil ob prijavi v ebanko obveščen, da mora zamenjati geslo. Če se uporabniki navadno razburjamo zaradi zahtev po vedno bolj kompleksnih geslih (vedno večja dolžina gesel, vsaj ena številka, vsaj ena črka, vsaj ena velika črka, poseben znak…), gre tukaj razburjenje v drugo smer – Abanka namreč od uporabnika zahteva geslo dolžine 6 znakov (natančno šest!), vsi znaki pa morajo biti številke! Abanka/NKBM torej od uporabnika zahteva geslo, ki ima le milijon različnih kombinacij, kar je danes za strojno preverjanje mačji kašelj.
Res je sicer, da to geslo za vstop v banko ne zadostuje, ampak uporabnik na svoj telefon dobi še dodatno geslo, ki ga mora prepisati v vnosno polje (dvostopenjska avtentikacija), pa vendar. Če so pri Abanki/NKBM mnenja, da je ključni del, ki zadeva varnost prijave, ravno ta SMS, bi lahko geslo tudi popolnoma ukinili…
Sploh pa – tudi to, da so banke pred časom zapustile uporabo certifikatov in dodatno varnost zaupale SMSom, ne diši po pretirani varnosti. Kot smo zapisali v Monitorjevi posebni varnostni številki, leta 2018:
»V teoriji računalniške varnosti pravimo, da se pristnost preverjanja na podlagi tega, kar imamo, poznamo (gesla) in smo (biometrika). Dvostopenjska prijava (TFA) pomeni, da za avtorizacijo uporabimo dve različni komponenti in je podpomenka večstopenjske avtentikacije (MFA). Svojčas so bili v e-bančništvu priljubljeni različni fizični kalkulatorji, pogosto pa se je kot TFA uporabljala tudi sekundarna koda, ki smo jo prejeli kot SMS. Ta način ima nekaj pomanjkljivosti, predvsem pa v oči bode ranljivost mobilnih protokolov. Raziskovalci so že večkrat pokazali, da ni prav težko prestrezati sporočil SMS. SS7 (Signalling System No. 7), s katerim komunicirajo telefoni in omrežja, ima vrsto lukenj, ki omogočajo zasledovanje, prisluškovanje, pretvarjanje in prestrezanje. Nič ne kaže, da bi SS7, ki je bil razvit leta 1975, v prihodnosti zakrpali.« Navsezadnje lahko prejeti SMS prestreže tudi zlonamerna aplikacija na telefonu.
Objavljamo še odgovor, ki smo ga na naše vprašanje dobili iz NKBM:
Spletna banka Abanet in mobilna banka Abamobi, ki sta blagovni znamki Nove KBM, ohranjata visoke standarde varnosti v elektronskem poslovanju. Spremembo smo uvedli zaradi spremenjene politike gesel, glavni razlog pa je usmerjenost banke k izboljšavi uporabniške izkušnje za naše stranke. To spremembo smo pred časom že uvedli tudi v spletni banki Bank@Net in mobilni banki mBank@Net, pozitivni odzivi strank pa potrjujejo, da je bila naša odločitev pravilna. Prav tako se pravilnost odločitve potrjuje z nedavno pridobljenima nazivoma najboljša spletna in najboljša mobilna banka v Sloveniji, ki smo ju prejeli v neodvisni raziskavi podjetja za analizo slovenskega digitalnega bančništva E-laborat in v katero so bile vključene vse spletne in mobilne banke na slovenskem trgu.
Sistem prijave v spletno banko deluje po enakem principu kot ga uporabljajo številne tuje banke, odlikuje pa ga močna avtentikacija strank (SCA). Ob tem je pomembno poudariti, da od časa uvedbe enakega sistema politike gesel v Novi KBM do danes nismo zaznali nobenega varnostnega incidenta.
V nadaljevanju povzemamo ključne varnostne elemente, ki smo jih uvedli pri dostopu do spletne in mobilne banke.
Dostop do spletne in mobilne banke je tudi po spremembi zagotovljen z močno avtentikacijo z uporabo dveh varnostnih elementov:
- statičnega 6-mestnega številčnega gesla, ki spada v skupino »nekaj, kar veste«,
- enkratnega SMS gesla, ki je veljavno omejen čas, in ga stranka prejme na predhodno potrjeno številko mobilnega telefona, zato spada v skupino »nekaj, kar imate«.
Poleg tega izvajamo dodatne ukrepe za zagotavljanje ustrezne ravni elektronske varnosti:
- stalno, še posebej pa ob spremembah, ki vplivajo na varnostne elemente digitalnih kanalov, izvajamo varnostne preglede, ki jih opravijo neodvisni, zunanji izvajalci;
- v postopku nastavitve in preverjanja avtentikacijskih elementov so implementirane kontrole in namenska orodja, s katerimi lahko odkrijemo in onemogočimo sistematično odkrivanje gesel z večkratnim ponavljanjem;
- tudi pri številčnem geslu so v uporabi pravila, s katerimi preprečimo nastavitev enostavnih gesel kot so zaporedna števila in enostavni vzorci.
- če uporabnik petkrat zapored vnese napačno 6-mestno številčno geslo, se mu dostop do spletne oz. mobilne banke avtomatsko zaklene za določen čas.
SMS-žeton, ki je veljaven časovno omejeno obdobje, stranka pa ob vsaki prijavi v spletno ali mobilno banko prejme novega, nudi ustrezno stopnjo varnosti in je kompatibilen z direktivo PSD2, kot že poudarjeno pa je za stranko tudi prijaznejši, priročnejši in enostavnejši za uporabo. Z njegovo uporabo standarde varnosti v primerjavi s prejšnjim sistemom dvigujemo, strankam pa omogočamo, da isto 6-mestno numerično geslo uporabljajo na vseh drugih digitalnih kanalih opravljanja bančnih storitev, na primer v kontaktnem centru, kjer proces avtentikacije prav tako poteka z uporabo SMS žetona.
Združena banka ima jasno vizijo postati najboljša banka v Sloveniji in prepričani smo, da bo k temu pomembno prispevala digitalizacija, ki ostaja naše prednostno razvojno področje. Zato bomo tudi v prihodnje uvajali ukrepe, ki dolgoročno povečujejo zadovoljstvo strank z izboljšano uporabniško izkušnjo.
Zaradi morebitnih tveganj ob izgubi oz. odtujitvi telefona, uporabnikom vedno svetujemo skrbno ravnanje z napravami in vzpostavitev ustreznih varnostnih mehanizmov (gesla za zaklepanje telefona, pošte ...). Ob sumu zlorabe avtentikacijskih elementov morajo uporabniki, takoj, ko je to mogoče, preklicati dostop do elektronskih oz. mobilnih poti. Za to je strankam na voljo telefonska številka 01/47 18 283, ki je dosegljiva stalno, tudi ponoči in ob dela prostih dnevih. Za pomoč in vprašanja nas stranke lahko pokličejo tudi v kontaktni center na brezplačno telefonsko številko 080 13 60.