SOPHOS CENTRAL
Centralno upravljanje varnostnih rešitev in nadzor nad njimi
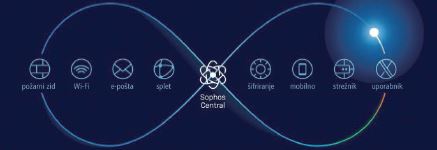
Pri zagotavljanju ustrezne ravni varnosti poslovnih omrežij naletimo na pogost problem: Kako centralno upravljati varnostne rešitve in imeti pregled nad dogajanjem v omrežju? S podobnimi težavami se spopadajo tudi podjetja, ki imajo svoje poslovalnice v več državah. Upravljanje varnosti in nadzor sta zato zanje še večji izziv. S SOPHOS CENTRAL rešitvijo pridobimo centralno upravljanje s konzolo v oblaku, ki lahko nadzoruje tako protivirusne rešitve za računalnike in strežnike, zaščito mobilnih naprav, elektronske pošte, spletnega prometa, brezžičnih omrežij in tudi upravlja požarne pregrade naslednje generacije – NGFW. Čeprav so nekateri še vedno skeptični do migracije upravljanja varnostnih rešitev v oblak, pa ta prinese dodano vrednost, ki se kaže predvsem na področju vzdrževanja sistema in novih funkcionalnosti. Te so tudi rezultat umetne inteligence in s tem povezane analitike dogajanja v omrežju za lažje zaznavanje morebitnih anomalij.
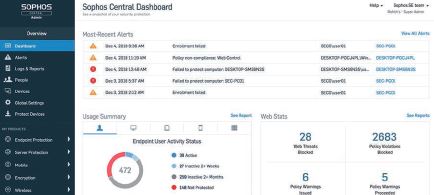
Ena od rešitev je protivirusna zaščita SOPHOS INTERCEPT X ADVANCED, ki poleg klasične protivirusne rešitve vsebuje tudi orodja za zaznavanje neznanih groženj z detekcijo znanih metod izrabljanja ranljivosti programske opreme in operacijskih sistemov (exploit prevention) ter zaščito pred izsiljevalskimi virusi, ki omogoča povrnitev že kriptiranih datotek v prvotno stanje. Najnovejša orodja so dopolnjena tudi s funkcionalnostjo EDR/XDR (Endpoint Detection & Response/Xtended Detection & Response), kjer lahko prek poizvedb v centralni konzoli pridobimo informacije o dogajanju v poslovnem omrežju v zadnjih 90 dneh in tako zaznamo oziroma preprečimo morebitne poskuse vdorov in odtekanja informacij.
Na mrežni ravni so na voljo požarne pregrade SOPHOS XG, ki lahko delujejo v visokorazpoložljivostnem načinu in prevzamejo vlogo zaščite omrežja pred vdori, zaščito elektronske pošte, spletnega prometa, nadzor nad povezavami med lokacijami in varnim povezovanjem uporabnikov z oddaljenih lokacij, hkrati pa omogočajo komunikacijo med endpoint klientom in požarno pregrado, kar omogoča blokiranje okuženih računalnikov in identifikacijo aplikacij, ki so prisotne na mrežni ravni – Synchronised Security. Pri zaznavanju virusov v elektronski pošti ali pri prenosu datotek s spleta nam pomaga tudi oblačna storitev SANDSTORM. Pri tej storitvi požarna pregrada pošilja neznane datoteke v pregled in analizo v oblak, kjer se nato preveri izvrševanje datotek in ob morebitni škodljivi reakciji samo datoteko blokira. Povezave med lokacijami se izvede s tuneli SOPHOS RED (remote ethernet device). Ti predstavljajo samodejno konfigurirane tunele IPSEC, ki z usmerjanjem prometa poskrbijo za dostopnost virov na centralni lokaciji. Za uporabo oddaljenega dostopa zaposlenih se lahko kreira različne skupine uporabnikov na ravni aktivnega imenika AD, s katerim je požarna pregrada sinhronizirana. Uporabniki prek uporabniškega portala prenesejo namestitveno datoteko in konfiguracijo na svoj računalnik ter tako pridobijo dostop do virov na poslovnem omrežju. Požarne pregrade imajo lahko poenotena pravila na vseh lokacijah, arhiviranje konfiguracij v centralni konzoli in upravljanje centralne konzole SOPHOS CENTRAL, kjer je mogoče poleg konfiguriranja poenotenih pravil in objektov uporabljati tudi centralno poročanje za posamezne lokacije oziroma požarne pregrade. Pravila so pri napravah Sophos XG vezana na omrežne cone, ki predstavljajo posamezna omrežja glede na segmentacijo. Pri vsakem pravilu je mogoče dodati ustrezno politiko za nadzor spletnega prometa in aplikacij ter detekcijo IPS. Pravila so lahko vezana na uporabnike. V tem primeru zagotovimo ustreznost dostopa ne glede na to, kje je uporabnik prijavljen v omrežje. Z uporabo Sophos Central konzole in s povezovanjem vseh rešitev se tako zagotovita preglednost nad varnostnimi rešitvami in poenoten nadzor nad požarnimi pregradami ter protivirusno zaščito in na ta način olajša delo IT-oddelku oziroma zunanjim partnerjem.