Objavljeno: 6.5.2019 15:00 | Avtor: Uredništvo Monitorja

Ranljivost v poslovnih rešitvah družbe SAP predstavlja veliko tveganje za večino podjetij

Podjetje Onapsis, ki je specializirano za področje varnosti, je objavilo podatke o novih metodah za izkoriščanje ranljivosti v poslovnih informacijskih sistemih SAP, zlasti tam, kjer podjetja ne skrbijo za redno in pravilno nastavitev varnostnih nastavitev. Po ocenah Onapsisa je takih skoraj 50.000 podjetij.

Ranljivost so poimenovali 10KBLAZE in se nanaša na način, kako posamezni deli oziroma aplikacije v poslovnih informacijskih sistemih SAP interno komunicirajo med sabo. V okoljih, kjer ni na ustrezen način poskrbljeno za varnost, bi se lahko z novo metodo zlonamerni programi legitmnim aplikacijam SAP predstavili kot del sistema in iz njega brez prijave oziroma avtentikacije črpali ali spreminjali podatke.

Podjetje SAP je že pred mnogimi leti (v letih 2009 in 2013) objavilo natančna navodila, kako pravilno nastaviti varnostne mehanizme v njihovih izdelkih, s čimer tudi tokratne metode za izrabo ranljivosti ne morejo povzročiti škode. Toda po raziskavi družbe Onapsis je skoraj 90% podjetij tovrstna obvestila spregledalo ali pa pomanjkljivo implementiralo.

Za zdaj še ni poročil o dejanski škodi, ki bi jo povzročila ranljivost 10KBLAZE, a zaskrbljenost vsekakor ni odveč. Podjetja po celem svetu imajo ključne dele poslovnih rešitev v informacijskih rešitvah družbe SAP, pogosto tudi kritične za širšo družbo. Po ocenah danes kar 78% živilskih podjetij in 82% pronudnikov s področja medicine sloni na rešitvah SAP, podobne številke pa veljajo udi za druge panoge.
Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

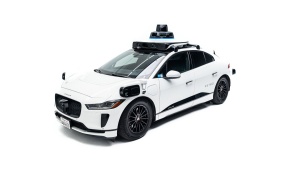
  • Samovozeči taksi opazil orožje pri potnikih, ustavil in poklical policijo

    Waymov samovozeči taksi v San Franciscu je opazil, da sta se vanj usedla dva najstnika, ki sta imela pri sebi strelno orožje. Tedaj je samodejno zapeljal na rob ceste, se ustavil in poklical policijo. Policisti so najstnikoma orožje zaplenili.

    Objavljeno: 15.9.2026 07:00
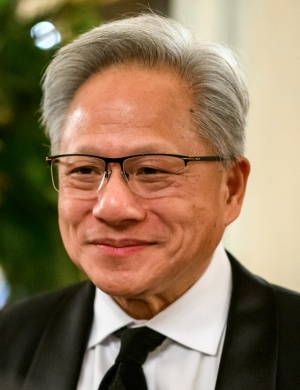
  • Jensen Huang, Nvidia - Ne, umetna inteligenca nas ne bo pogubila

    Če redno spremljate novice o umetni inteligenci, ste v zadnjih letih lahko dobili vtis, da nas čaka le še nekaj mirnih božičev. Umetna inteligenca naj bi nam vzela službe, postala pametnejša od svojih ustvarjalcev, se naučila izboljševati samo sebe in, če gre verjeti najbolj črnogledim napovedim, prej ali slej ugotovila, da smo ljudje predvsem nepotreben strošek. Tudi v Monitorju smo o takšnih opozorilih že večkrat pisali.

    Objavljeno: 21.9.2026 07:00
  • Evropski, odprtokodni in brezplačni Office je tu

    Evropski odprtokodni pisarniški paket Euro-Office, ki je nastal z odcepom iz OnlyOfficea, z novo izdajo dobiva tudi namizno različico. Doslej je deloval le kot aplikacija v brskalniku, z verzijo Hub 26 Summer pa bo prinesel tudi samostojni program za lokalno uporabo.

    Objavljeno: 18.9.2026 05:00
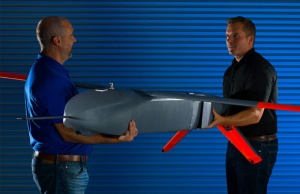
  • Vojaški letalnik namesto GPS-a uporablja meritve magnetnega polja

    Ameriški vojaški gigant Northrop Grumman je predstavil brezpilotni letalnik, ki deluje tudi ob izpadu ali motnjah satelitske navigacije. Letalnik Lumberjack ima kvantne senzorje magnetnega polja, da lahko zaznava malenkostne spremembe, iz katerih izračuna svojo lokacijo.

    Objavljeno: 16.9.2026 07:00
  • Bolnišnica si je pobrisala desetletje izvidov

    V kliničnem centru v britanskem Nottinghamu so zaradi napake službe za informatiko izgubili več kot desetletje izvidov v porodniškem oddelku. Incident se je zgodil 18. avgusta letos in je posledica človeške napake. Odkrili so jo že nekaj minut po dogodku in do danes obnovili vsebino, ne pa tudi podatkov o dostopih. Napaka ne bo vplivala na oskrbo, zatrjujejo odgovorni.

    Objavljeno: 23.9.2026 07:00
  • Namesto menjave strojne opreme CERN menja Linuxovo distribucijo

    Povsem spodobni kosi strojne opreme lahko nenadoma zastarijo, ko se proizvajalci programske opreme odločijo, da jih ne bodo več podpirali. To se je zgodilo celo v CERN-u, pa čeprav uporabljajo odprtokodno programsko opremo. Zato bodo na računalnikih, ki krmilijo specializirane instrumente, RHEL zamenjali z Debianom.

    Objavljeno: 14.9.2026 07:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji