Objavljeno: 22.7.2024 07:00 | Avtor: Uredništvo Monitorja

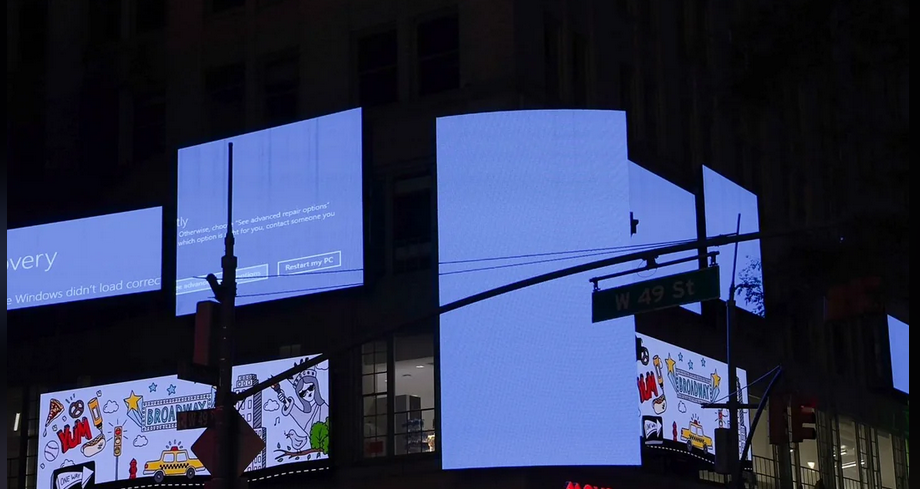
Petkov potop prizadel 8,5 milijona računalnikov z Windows

Posledice petkove okvarjene posodobitve programskega paketa CrowdStrike Falcon, ki je onesposobila vse računalnike z Windows, ki so jo namestili, se odpravljajo, zato je zdaj čas za analize. Crowdstrike je na svoji spletni strani objavil nekaj podrobnosti napake, Microsoft pa je podal svojo statistiko.

Prva pomoč je bila v resnici prav komična, saj so predlagali ponovno zaganjanje sistema, dokler se ne postavi – vse do 15-krat! Nato je treba v mapi CrowdStrike pobrisati škodljivo datoteko in sistem ponovno zagnati, kar je precej mukotrpen in počasen postopek, predvsem pa povsem neprimeren za velike sisteme z ogromno računalniki. Kadar sistemov ni bilo možno ponovno zagnati, je bil obvoz  zagon v varni način ali WRE, kjer je bil možen dostop do diska. Še bolj ekstremen način je prenos diska v drug računalnik in ročno brisanje tam, kar pa je lahko problem. Moderni sistemi imajo pogosto šifrirane podatke, ključ pa shranjen v strojnem ali programskem modulu TPM. Če ključa nimamo, podatkov ne moremo brati drugje – kakor da bi se sami napadli z izsiljevalsko programsko opremo, ki zašifrira vse podatke. Microsoft je sporočil, da je bilo prizadetih 8,5 milijona računalnikov!

To je veliko, a še vedno manj kot odstotek vseh naprav, na katerih teče Windows. CrowdStrike pa je pojasnil, da so nepravilno nadgradnjo nameščali manj kot uro in pol. Na voljo je bila od 6.09 do 7.27 po slovenskem času (za UTC sta to dve uri manj). Šlo je za novi Channel File in ne posodobitev v ožjem pomenu besede.

Za konec pa še v premislek: če lahko CrowdStrike pomotoma onesposobi vse računalnike z Windows, ki imajo nameščeno njihovo programsko opremo, kaj mislite, da lahko stori Microsoft? K sreči tega še nikoli ni in obljubljajo, da nikoli ne bodo.
Petkov potop prizadel 8,5 milijona računalnikov z Windows

Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentarji

bostjanc | 22.7.2024 | 10:09

Microsoft obljublja, da tega ne bo nikoli naredil ... namerno. Napake se pa dogajajo veš čas.

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

  • Samovozeči taksi opazil orožje pri potnikih, ustavil in poklical policijo

    Waymov samovozeči taksi v San Franciscu je opazil, da sta se vanj usedla dva najstnika, ki sta imela pri sebi strelno orožje. Tedaj je samodejno zapeljal na rob ceste, se ustavil in poklical policijo. Policisti so najstnikoma orožje zaplenili.

    Objavljeno: 15.9.2026 07:00
  • Jensen Huang, Nvidia - Ne, umetna inteligenca nas ne bo pogubila

    Če redno spremljate novice o umetni inteligenci, ste v zadnjih letih lahko dobili vtis, da nas čaka le še nekaj mirnih božičev. Umetna inteligenca naj bi nam vzela službe, postala pametnejša od svojih ustvarjalcev, se naučila izboljševati samo sebe in, če gre verjeti najbolj črnogledim napovedim, prej ali slej ugotovila, da smo ljudje predvsem nepotreben strošek. Tudi v Monitorju smo o takšnih opozorilih že večkrat pisali.

    Objavljeno: 21.9.2026 07:00
  • Evropski, odprtokodni in brezplačni Office je tu

    Evropski odprtokodni pisarniški paket Euro-Office, ki je nastal z odcepom iz OnlyOfficea, z novo izdajo dobiva tudi namizno različico. Doslej je deloval le kot aplikacija v brskalniku, z verzijo Hub 26 Summer pa bo prinesel tudi samostojni program za lokalno uporabo.

    Objavljeno: 18.9.2026 05:00
  • Vojaški letalnik namesto GPS-a uporablja meritve magnetnega polja

    Ameriški vojaški gigant Northrop Grumman je predstavil brezpilotni letalnik, ki deluje tudi ob izpadu ali motnjah satelitske navigacije. Letalnik Lumberjack ima kvantne senzorje magnetnega polja, da lahko zaznava malenkostne spremembe, iz katerih izračuna svojo lokacijo.

    Objavljeno: 16.9.2026 07:00
  • Bolnišnica si je pobrisala desetletje izvidov

    V kliničnem centru v britanskem Nottinghamu so zaradi napake službe za informatiko izgubili več kot desetletje izvidov v porodniškem oddelku. Incident se je zgodil 18. avgusta letos in je posledica človeške napake. Odkrili so jo že nekaj minut po dogodku in do danes obnovili vsebino, ne pa tudi podatkov o dostopih. Napaka ne bo vplivala na oskrbo, zatrjujejo odgovorni.

    Objavljeno: 23.9.2026 07:00
  • Namesto menjave strojne opreme CERN menja Linuxovo distribucijo

    Povsem spodobni kosi strojne opreme lahko nenadoma zastarijo, ko se proizvajalci programske opreme odločijo, da jih ne bodo več podpirali. To se je zgodilo celo v CERN-u, pa čeprav uporabljajo odprtokodno programsko opremo. Zato bodo na računalnikih, ki krmilijo specializirane instrumente, RHEL zamenjali z Debianom.

    Objavljeno: 14.9.2026 07:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji