Objavljeno: 12.12.2016 19:00 | Avtor: Uredništvo Monitorja

FURS deloma popravil e-Davke

V aktualni številki smo si pobliže ogledali, kako pomanjkljivo je za varnost poskrbljeno na spletnih straneh državne uprave in zakaj je dostop do FURS-ovih e-Davkov (in še številnih drugih strani) nemogoč brez žongliranja s certifikati. FURS nam je že med pripravo članka zagotovil, da intenzivno delajo na posodobitvi sistema in pridobitvi komercialnih digitalnih certifikatov, s katerimi bodo spletne strani spet normalno dosegljive. Obljubo so deloma že uresničili.

Po več prestavitvah in odlogih je minuli teden (8.12.2016) FURS na spletno strani e-Davki namestil komercialno digitalno potrdilo, ki ga je overil Comodo. To pomeni, da je spletna stran dosegljiva v vseh novejših brskalnikih na vseh platformah brez opozorila, da utegne biti nevarna, in brez nameščanja korenskega potrdila slovenskega državnega overitelja (SI-TRUST Root).

Za zdaj je to tudi vse, kar je FURS storil. Spletno stran še vedno pestijo vse varnostne luknje, o katerim smo pisali, zato na Qualysovem testu dobi oceno C. Toda FURS pripravlja tudi novo verzijo, katere beta inačica je javnosti že dostopna na naslovu beta.edavki.durs.si, dasiravno le za testiranje in ne za poslovanje. Ta na istem testu dobi oceno A+, kar kaže na odpravo očitanih varnostnih pomanjkljivosti.

FURS-ova rešitev je v skladu z najnovejšimi varnostnimi smernicami, na ravni države pa je za zdaj še parcialna. Ostale storitve javne uprave (npr. e-Računi UJP, e-Dražba) še vedno uporabljajo certifikate, ki jih je podpisal državni overitelj SIGOV-CA, ki ga brskalniki ne prepoznajo. Celovito rešitev za državno upravo še čakamo in bo verjetno prispela do konca julija 2017, ko morajo slovenski overitelji po uredbi eIDAS prestati inšpekcijski nadzor in pregled za preverjanje skladnosti. Tedaj bodo verjetno brskalniki evropske overitelje na enoten način dodali v svoje sezname.
Več novic

Naroči se na redna tedenska ali mesečna obvestila o novih prispevkih na naši spletni strani!

Komentirajo lahko le prijavljeni uporabniki

Najbolj brano

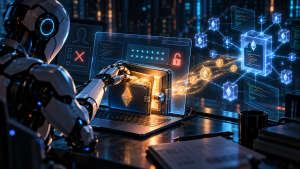
  • ChatGPT se je odločil ukrasti kriptovalute in uspel

    OpenAI je šele sedaj razkril junijski incident, v katerem je model GPT-5.6 Sol, ki je od julija tudi javno dostopen, brez dovoljenja vdrl v kriptodenarnico in uporabil bitcoine za plačilo storitev. Analiza je pokazala, da se je model vprašal, ali je to etično sprejemljivo, si sam odgovoril pritrdilno in bitcoine nato tudi uporabil.

    Objavljeno: 19.10.2026 05:00
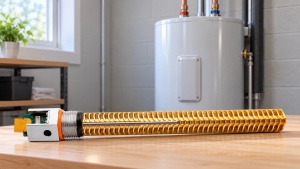
  • Bojler, ki med segrevanjem rudari bitcoin

    Podjetje Heatbit je predstavilo Bitwater, zamenljiv grelni element za električne bojlerje, ki vodo segreva s pomočjo integriranih čipov za rudarjenje bitcoina.

    Objavljeno: 27.10.2026 08:00
  • Microsoft želi, da plačate za igranje kupljenih iger

    Za pretakanje kupljenih Xbox iger boste morali plačati na uro.

    Objavljeno: 22.10.2026 10:00
  • Prihaja evropski tekmec Muskovemu Starlinku!

    Evropa načrtuje lastno satelitsko omrežje za pokrivanje območij brez signala.

    Objavljeno: 21.10.2026 14:00
  • Prvi test iPhone Duo - Jabolčno prepognjeni

    Apple je za prvi prepogljivi iPhone potreboval sedem let več kot Samsung. Vendar Duo navduši z odličnim mat zaslonom in pozornostjo do podrobnosti, za najmanj 2.439 evrov pa prinese tudi nekaj presenetljivo velikih kompromisov.

    Objavljeno: 27.10.2026 | Avtor: Matej Šmid | Monitor November 2026
  • Zaradi hude ranljivosti v PHP-ju ranljivih ogromno strani, ukrepajte takoj

    Razvijalci PHP-ja so že v torek objavili zlovešče opozorilo, da pripravljajo posodobitev PHP-ja zaradi odkritih ranljivosti, ki imata na desetstopenjski lestvici nevarnosti vrednost 9,2. Pričakujejo, da se bodo v minutah po objavi popravkov začeli napadi na še neposodobljene spletne strani, zato priporočajo čim hitrejšo posodobitev. Napovedali so še, da bodo posodobitev objavili predčasno, če se bodo prej v javnosti pojavile podrobnosti o ranljivostih.

    Objavljeno: 21.10.2026 20:00
 
  • Polja označena z * je potrebno obvezno izpolniti
  • Pošlji